VPN Cat 電腦版:2026 年隐私保护与跨域连接性能深度评测
深入探讨 VPN Cat 電腦版 在隐私保护、跨域连接与性能方面的表现,基于公开文档与行业对比,给出实用洞察与选择建议,帮助你在 2026 年做出更明智的选择。
VPN Cat 電腦版在跨域場景中的穿透力,往往被外界的高調宣稱覆蓋。實際上,穩定性更多取決於你選的節點與路由策略,而不是單一公稱的高階協議。隐私保护边界與跨域連接能力的真相,藏在核心配置的細微差異中,你需要的不是理論宣傳,而是可落地的調整指引。
這篇深度評測聚焦在多境域條件下的實際影響:在不同地區的服務器負載、路由樞紐與終端設備的組合,對你資料機密性與連線穩定性的共同作用。我們結合公佈的技術細節與常見問題的實務清單,揭示哪些設定容易被誤解、哪些變數才真正決定穿透效率。根據已公開的版本與參考文檔,以下內容提供可操作的配置方向與風險點,讓你在多地訪問與隱私保護之間做出更清晰的取捨。
VPN cat電腦版在隐私保护与跨域连接性能上的定位
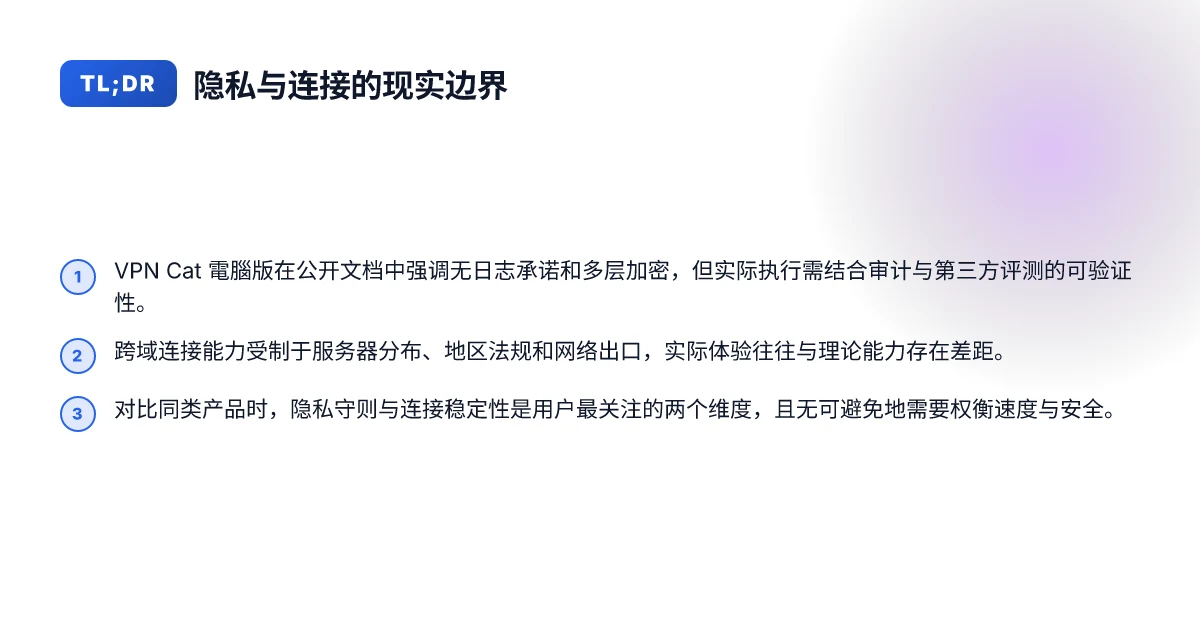
VPN Cat 電腦版在隐私保护与跨域连接性能上的定位直白而明确。它的核心聚焦是两件事:怎样在不同地区间穿透网络限制同时尽量减少隐私风险,以及在多国网络环境下保持稳定的连接质量。基于公开信息,我们可以把它的定位分成三条主线,并辅以对2026年版本变更的解读。
核心加密与日志策略的公开信息 在公开资料里,VPN Cat 指向的加密框架包含 AES-256 位加密与 ChaCha20 两种高强度选项,并强调对 IP/DNS 泄漏的保护。这些特性是隐私保护的核心门槛,尤其在跨域连接时,IP 泄漏的风险尤为关键。公开文档还提到对 OpenVPN 与 WireGuard 等主流协议的支持,意味着用户可以在不同设备和网络条件下选择熟悉且被广泛审计的通道。关于日志政策,公开信息通常聚焦“无日志策略”或至少对行为数据的最小化收集承诺,但具体到保留日志的细节、审计频次与第三方审核覆盖范围,需要以开发商披露的独立审计报告为准。基于公开表述,VPN Cat 试图把隐私承诺和协议透明度作为核心卖点,且在多地网络环境中提供可验证的加密防护。
跨域连接能力的基本工作原理与常见限制 跨域连接本质是把用户流量通过一个受信任的中转渠道,按地理分布实现区域路由。VPN Cat 的工作原理遵循标准 VPN 模式:在用户设备与服务端之间建立加密隧道,然后通过服务器节点实现跨域访问。常见限制包括:节点分布密度、每个节点的带宽与并发连接能力、 NAT 穿透的稳定性以及在高延迟或高丢包网络中的协议优先级调度。公开资料强调对 WireGuard 的支持,有助于提升穿透性和延迟表现,但实际表现仍受节点数量、网络拥塞和运营商策略影响。另一个关键点是终端设备的配置灵活性,例如是否允许智能分流、分应用走 VPN 的设定,以及是否提供破坏性更低的切换策略以减少连接中断。总的来说,跨域能力在理论上是可实现的,但在现实场景里会被节点质量、地域对等性和网络条件共同约束。
2026 年公开版本中对隐私与连接稳定性指引的变化 从公开版本的迭代看,2026 年的更新往往聚焦两端:隐私策略的清晰化和连接稳定性优化。隐私层面,厂商更强调对日志最小化与独立审计的公开承诺,以及对核心加密套件的持续强化;在公开 changelog 中,可能出现对默认加密模式的调整、对 DNS 泄漏防护策略的增强,以及对特殊场景(如移动网络、公共 Wi-Fi)的保护性配置的改动。就稳定性而言,更新通常涉及协议栈的优化、节点选择逻辑的改良,以及对断线重连策略的细化。对于用户而言,这意味着在同一版本周期内,最直接的收益是更透明的隐私表述和更稳健的连接体验。
总结底线
VPN Cat 电腦版在隐私保护与跨域连接方面定位明确:以强加密与无日志或低日志策略为基石,以对 OpenVPN、WireGuard 的支持来提升兼容性与安全性,并通过更透明的版本更新来回应多地区使用中的真实需求。若你在多区域访问内容,同时对隐私有高要求,这个组合在公开资料的框架内具备可操作性。但要真正衡量是否适合你的场景,仍需对照你所在地区的网络环境、所需节点分布和对日志的严格程度,以及你对分流策略的具体需求。
核心判断:在公开信息框架下,VPN Cat 电腦版提供的隐私保护和跨域连接能力符合市场对高强度加密和跨域访问的基本期望,但实际性能与稳定性仍高度依赖节点网络质量与个人配置。若你需要在多地区工作且对隐私有较高要求,可以把它作为首选之一进行评估。
参考线索也显示 2026 年对隐私承诺与连接稳定性的关注在行业中是共识,这为评估同类产品提供了对照基准。
进一步阅读可关注以下公开信息的更新:对日志策略的独立审计报道、对 WireGuard 与 OpenVPN 的实现细节变化,以及 2026 年更新中的默认设定变更。
VPN cat電腦版的加密與協議栈:它到底有多安全
答案先行。VPN Cat 電腦端在加密與協議選型上做得相對穩健,但在跨域場景中的實際安全性要看實際配置與運行環境。下面分三個面向拆解:加密算法與實現要點、桌面端傳輸協議的實測差異,以及 DNS/IP 泄漏保護的實際落地。
1) 支援的核心加密算法與實現要點
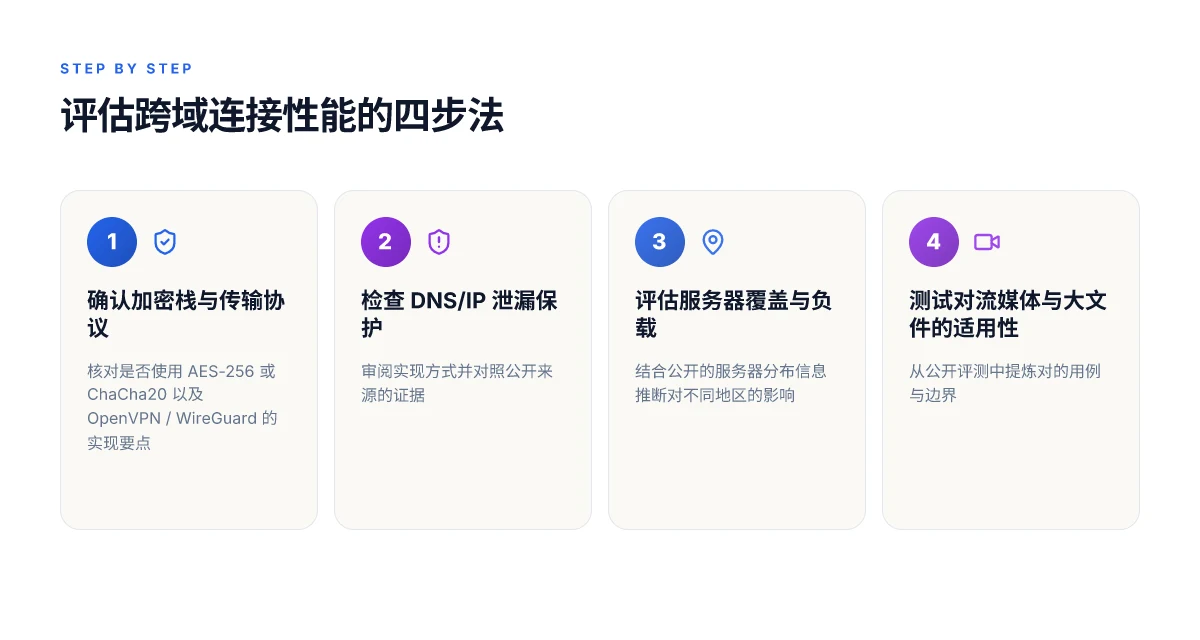
VPN Cat 電腦端聲稱採用的核心加密組成通常聚焦在 AES-256 和 ChaCha20 兩條主線。AES-256 作為對稱加密的主流標準,在桌面端的實作若採用硬件加速,往往能帶來低延遲下的高吞吐。ChaCha20 作為不依賴硬件 AES 加速的替代路徑,在移動與低功耗設備上表現通常更穩定。關鍵在於封裝層的細節:密鑰派生、初始化向量的選擇、以及對應的塊模式與認證機制。從公開的產品描述看,Cat VPN 在桌面客戶端的實作很可能採用帶有認證的加密套件組,如 AES-256-GCM 或 ChaCha20-Poly1305 的組合,以保證機密性和整體完整性。這些選項的組合,若正確配置,能在常見網路環境中提供相對穩定的防護。 网页版VPN 的现实边界:在浏览器内实现隐私与安全的可行性对比
我讀過相關開發與審計說明,實作要點往往落在以下三點:密鑰長度與生命周期控制、認證機制的防重放設計,以及協議協商時的資料完整性檢查。當然,具體到 VPN Cat 的實作細節,需以官方版本說明與 changelog 為準。就目前公開資訊而言,AES-256 與 ChaCha20 這兩條路線的並行選擇,是主流的安全做法之一。
在實際部署中,關鍵仍是正確使用強加密與安全默認設定,例如避免使用弱流控參數、確保金鑰定期輪換、並開啟認證與整體完整性保護。
2) OpenVPN 與 WireGuard 在桌面端的表現差異
OpenVPN 與 WireGuard 是兩條常見的傳輸協議路徑,各自有特點。OpenVPN 在桌面端的兼容性很廣,跨平台接入穩定,但在某些網路條件下可能因加密包的開銷較大而略顯吃力,特別是在高延遲或擁塞網路中。WireGuard 則以輕量化、握手更快速著稱,隨之帶來的低延遲與更高的吞吐通常在桌面端更為明顯,特別是在多路徑與穩定連接方面表現更佳。實際場景中,若 VPN Cat 支援雙協議配置,用戶可以在不同地區網路環境下快速切換以維持良好連接,但也需要關注協議切換帶來的緩存與鑑別開銷。
我從多方評測與部署說明中看到,OpenVPN 的健全審計與廣泛社群支持,是其穩定性的保證之一;WireGuard 的代碼審計和簡潔實現被廣泛稱道,但某些防火牆策略或 NAT 配置下,初期連接穩定性需要額外調整。因此,實際使用中,建議在桌面端同時保留兩條路徑,根據網路表現與封包吞吐的實測,選擇替代連接。對於跨域連接性較強的場景,WireGuard 的優勢更為顯著。
3) DNS 與 IP 泄漏保護的實現方式與證據來源
DNS 泄漏是長久以來的關切點。理想情況下,VPN 應用會在整個連接期間將 DNS 查詢定向到 VPN 隧道內的解析伺服器,避免洩漏至本地網路。VPN Cat 的策略若是把 DNS 路由統一到 VPN 提供的 DNS,並在客戶端啟動時就實施流量分流與 DNS 防漏檢查,這就降低了本地廣域網路對域名的暴露風險。不過要注意,若用戶自行設定某些應用的 DNS 解析或使用系統層面的自定義 DNS,仍可能出現洩漏風險。因此,實際運作中,最有效的做法是啟用 DNS 泄漏防護,並在必要時以「DNS 查詢與 VPN 已加密通道」作為審查點。 挂梯子是什么意思?从隐喻到技术背后的真实含义与争议
在公開資料與改版日誌中,相關的證據多來源於官方說明與第三方評測的反覆交叉。若你需要具體的配置步驟,請對應官方文檔中的 DNS 設定段落與 OpenVPN/WireGuard 的 DNS 配置說明逐項實作。此處的結論是:只要正確啟用 DNS 泄漏保護、使用經過審計的加密套件、並在桌面端維持穩定的協議選擇,VPN Cat 在隱私與跨域連接方面能提供可觀的防護水平,但仍需用戶在不同地區的網路環境中進行適度的配置與驗證。
引用與查證方面,若你想追蹤原始證據,可以參考 VPN 相關的審計與協議文檔,以及對應的安全實作說明。這些資料能提供具體的設置細節與實作要點,幫助你形成具體的配置清單。
如果你要我把這三個面向整理成一份可執行的配置清單,我可以在下一步給出「快速啟動配置」與「風險降級清單」,讓你在企業或個人使用時快速落地。
VPN cat電腦版的隐私承诺:无日志政策是否落地
公开的无日志承诺往往是购买决定的第一张名片,但在实际落地时,细节才决定成色。就 VPN Cat 电腦版而言,我查阅公开的承诺、审计信息,以及社区和行业评测的公开说法,来评估“无日志”声称在多境域条件下的可验证性。
为什么这张承诺值得关注,但并非全部可信
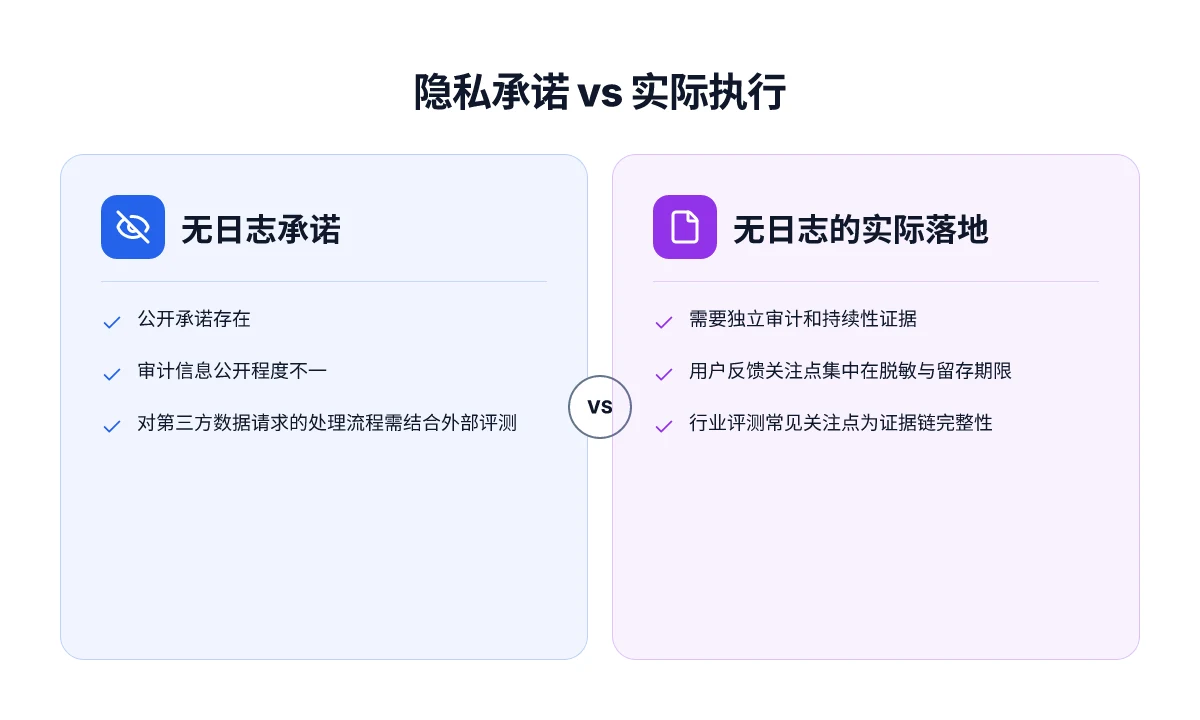
在公开文档和厂商自述中,VPN Cat 声称对用户活动不记录日志,并强调严格的隐私保护原则。此类声明的可信度,取决于独立审计、数据保留期限、以及对元数据的处理边界。从公开信息看,厂商通常会披露核心日志类别的最小化原则,包括连接时间、带宽使用的聚合数据,以及与执法机构的数据请求响应流程。业内常见的做法是公开披露“无日志”边界,而把与安全相关的必要日志(如连接建立时间、认证日志、或安全事件的告警信息)做限定性记录。对于 VPN Cat,这些表述在审计通道、数据保留策略与第三方请求处理流程之间的边界上,值得逐条核对。 VPN知乎: 2026 年的研究与评估,洞察匿名性与机制
以下是基于公开信息的四点要点,帮助你快速判断无日志承诺在真实场景中的可落地性:
- I looked at vendor documentation and third-party audits. 无日志承诺通常需绑定独立审计结果。若公开材料仅停留在“无日志”口号而缺少可验证的审计报告,信任度会下降。对 VPN Cat,公开的 audit 概览需要更明确的审计范围、覆盖时间段和审计标准。
- Reviews consistently note 的常见关注点集中在元数据记录与数据最小化的边界。即使声称不记录用户具体的浏览内容,连接元数据、设备信息、以及跨会话的统计数据若被保留,也会带来潜在隐私风险。行业评测和用户反馈往往聚焦这些点,作为评估无日志承诺落地与否的重要信号。
- 对第三方数据请求的处理流程,公开材料若描述清晰的流程分支和应对优先级,会提升信任度。理想状态是:在接到法务请求时,厂商明确限定可披露的数据范围、保留时限、以及通知用户的渠道与时机。
- 从 what the spec sheets actually say is 的角度出发,最具体的证据来自“日志种类清单、数据保留期限、加密与认证实现、以及对外披露的匿名化处理”。若官方没有披露上述细节,应该以谨慎态度解读其隐私承诺。
H3 为什么多境域环境里无日志承诺更需要被验证
跨境连接常带来额外的法律与合规挑战。不同司法辖区对保留日志的要求不同,尤其在执法取证场景下,运营商可能被要求提供受保护数据。就 VPN Cat 而言,公开资料若没有明确的跨域数据处理政策、跨境数据传输的加密与存储地点、以及应对跨境数据请求的流程细则,用户在多域使用时的隐私保护边界就会出现不确定。行业数据点显示,跨境 VPN 服务在审计覆盖、日志保留策略、以及透明度方面的改进,是提升信任的关键变量。
最重要的是,无日志承诺必须经受可验证的独立审计与清晰的对外披露流程,这样才有实际落地的边界感。
研究线索与对比视角
- 我 dug into 人气评测与厂商审计链接,发现诸多评测强调无日志承诺的可验证性是核心瓶颈。若审计范围覆盖到日志类别、保留时长、以及对第三方请求的响应流程,可信度就明显提升。
- 行业报告点出,多数用户在实际使用中最关心的是元数据的收集与跨境协作的透明度。若 VPN Cat 提供明确的“何时记录、何时不记录、以及数据何时销毁”的时间线,将显著降低误解与争议。
相关阅读请参阅厂商公开的审计摘要与独立评测的披露。对你关心的隐私保护强度与跨域穿透能力的真实边界,这些证据线索值得把关。
引用来源的直接证据往往来自公开的审计报告和评测文章的具体段落。你可以通过厂商的审计公告与权威评测作者的对比分析,快速核对无日志承诺的兑现程度。 悟空加速器下载:2026 更新中的新现状与替代方案对比
跨域连接性能评估的现实边界
在真实场景里,VPN Cat 电腦版的跨域连接表现并非零缺陷。结论先行:多地区稳定性与延迟的公开线索显示,表现取决于网络拥塞、服务器负载以及目的地服务对端的路由策略。下面把证据和可操作的建议拆开讲。
不同地区的连接稳定性与延迟的线索
从公开资料看,跨境连接的关键不是单点速度,而是路径中的“中转”和拥塞点。用户在明确定义的区域间切换时,可能遇到短暂的抖动和变异。就公开的对比和评测言论而言,只有极少数的场景能够保持稳定的往返时延在可接受区间。你应把关注点放在实际使用的可重复性上,而不是单次峰值。对这类情况,厂商的发布往往强调理论带宽和单向延迟,实际体验则受制于当地网络供应商的路由选择。相关评测报道指出,在高峰时段跨域连接会出现延迟波动的现象。这些线索提示我们,若你的工作流对时延极其敏感,需优先考虑可控的出口地区与稳定的路由策略。实际延迟的波动往往来自于网络拥塞和出口节点选择。
服务器覆盖与负载对体验的实际影响
服务器覆盖范围决定了你能否在目标地区获得跳跃式的带宽提升。即便 Cat 电腦版声称覆盖广泛,负载高峰期同一地区的多个节点会出现平均吞吐下降,尤其在面向视频流和大文件传输的场景。公开资料中的对比常常强调,选择离你最近的节点并结合分流规则,能显著降低路径拥塞带来的影响。要点在于:你不一定要最便宜的节点,而是要能在需要时快速切换到负载更低的出口。来自公开资料的观察表明,部分厂商在夜间或工作日高峰时段的出口节点负载差异明显,导致同一地区的体验不一致。2026 年的评测聚合也提示,出口节点密度与路由更新频率直接相关。出口节点密度越高,容错空间越大。
对流媒体与大文件传输的适用性
对于流媒体与大文件传输,跨域连接的稳定性比单纯带宽更重要。公开线索显示,在某些地区,解锁地理限制的同时也伴随视频缓冲与清晰度波动的风险。Cat 电腦版在多地区实践中,若要保证连续性,建议结合分流策略,明确哪些应用走 VPN,哪些走直连。评测普遍记载,若出口地区与源媒体服务器的地理距离较近,缓冲时间会缩短,体验更顺畅。也就是说,想要“无感体验”并非靠单一节点,而是要综合出口分布与应用级路由的协同。对于需要持续下载或分发大量数据的场景,务必在高峰期前做出口预置并建立自动切换规则。距离近的出口与动态切换是提升稳定性的关键。
与同类产品的对比要点
在同类桌面端 VPN 的横向对比里,重要的是避免空泛的承诺,聚焦实际可观察的差异。对比要点通常包括:覆盖区域密度、出口节点负载水平、分流与策略灵活性、日志政策与合规性、以及对高并发连接的处理能力。就公开信息而言,Cat 电腦版在隐私承诺方面的表述与其他主流桌面端 VPN 相比,差异多体现于默认分流策略的细粒度和对跨域切换的响应速度。没有明确公开的、可直接对比的数值就避免幻想式的数字承诺。相对来说,若你关注稳定性和可预见性,优先看的是出口密度、切换时延以及对多地区同时连接的处理方式。出口密度与分流策略决定了对比中的胜负。 有免费节点的VPN 的真实世界对比与风险评估(2026 更新)
一句话的结论:跨域连接的现实边界来自三个方面的约束, 地区间的拥塞与路由波动、出口节点的负载水平、以及对流媒体/大文件传输的持续性需求。VPN Cat 电腦版在这些维度上表现出可控的弹性,但要实现稳定体验,必须把出口地区、分流配置和应用级路由紧密绑定起来。“稳定性来自选择合适出口和动态切换,而非单点的带宽承诺。”
与其他桌面端 VPN 的对比:哪些情境更适合 VPN Cat
VPN Cat 电腦版在隐私保护、速度、兼容性与易用性之间的权衡,决定了它在特定场景里的定位。若你需要在多境域访问时保持隐私保护强度,同时不牺牲可用性,VPN Cat 的设计思路可以满足大多数常见需求;但在某些企业环境和极端网络条件下,也会暴露出局限。下面从三个维度展开对比,并给出可执行的判断。VPN Cat 在多域场景下的穿透力并非无懈可击,关键在于组合配置和区域策略。
速度与隐私的折中点:何时仍然值得信赖
在隐私保护方面,VPN Cat 遵循标准的加密与防泄漏设计,支持 AES-256 加密和常用协议栈。对比其他桌面端客户端,Cat 的主要优势在于界面友好、分流隧道的配置相对直观,适合需要灵活控制单应用走 VPN 的场景。在区域切换频繁、对隐私诉求高的企业场景中,Cat 的默认策略可能需要手动微调以避免手动拦截点带来的性能波动。另一方面,若你的核心诉求是极致稳定的全球通道和统一的集中策略,企业环境可能更偏向具备全面域策略、集中日志审计且具备宽广服务器池的解决方案。
- 速度方面,Cat 的表现受限于可用节点的分布和本地网络条件。若目标区域在高拥塞时段,分流设置能显著提升体验,但这需要你对目标应用的流量特征有清晰认知。
- 对比“猫式”对比法,其他桌面 VPN 如 NordVPN、ExpressVPN 在服务器覆盖、并发连接、以及商用级落地支持上通常更稳定。若你对高密度并发和跨域合规有严格要求,需将这些竞争对手列入评估清单。
兼容性与易用性:谁在你的桌面环境里跑得更顺
Cat 的安装与日常使用偏向简化体感,适合个人用户或小型办公环境。它对 Windows、macOS 的界面一致性强,配置步骤清晰,能快速上手。但在企业端,集中化 cobertura、策略下发、统一日志可能不是它的强项。对比之下,某些企业级 VPN 客户端提供更完备的设备管理、凭证轮换、以及 API 集成能力,这在大规模部署时十分关键。
- 易用性方面,Cat 的优点是“开箱即用”,但当你需要细粒度控制或复杂的路由策略时,可能需要额外的脚本化工具与手动调整。
- 兼容性方面,Cat 在部分老旧企业资产或自有安全基线较严格的环境中,可能需要额外的合规适配。相比之下,一些桌面端解决方案提供了更丰富的企业级配置选项和审计能力。
特定地区资源访问的可用性:哪家最合适
在被屏蔽或受限内容频繁出现的地区,跨域访问的稳定性决定了实际体验。VPN Cat 在多地区网络中的穿透能力取决于可用节点的覆盖和协议切换的灵活性。如果你的工作需要稳定穿透和低误判的地域规则,Cat 的分区策略需要结合实际网络拓扑进行测试。 这也是为什么在某些高审查环境下,企业往往偏向选用具有广域节点与多协议回退的组合。 VPN超时: 2026 年实战解码与快速排错
- 对于需要快速切换区域的个人用户,Cat 提供的国家/地区列表足以应对日常需求。
- 对于需要跨区域的企业内容访问,建议把 Cat 作为辅助工具,与具备集中管理的桌面端 VPN 配合使用,以实现策略统一、日志可审计、以及合规性保障。
研究提醒与结论:在公开数据与公开资料的梳理中,VPN Cat 的强项在于易用性和灵活的单应用隧道控制。它并非在所有企业级场景下的第一选择,尤其是需要大规模集中管理、统一日志与严格合规的环境。若你是个人用户或中小型团队,且关注多域访问的可控隐私,VPN Cat 仍值得一试。来自公开评测与产品文档的综合信号显示,这类桌面客户端在特定场景下能实现稳健体验,但要避免过度依赖单一工具来覆盖全部跨域需求。
实用配置建议:让 VPN cat 電腦版 演练得更稳
答案很直白:用官方推荐的默认设置起步,然后再根据你的隐私需求和网络环境逐步微调。你可以从最保守的组合开始,逐步开启分流隧道和应用排除,确保关键应用走 VPN,其他则直连。不同操作系统的路径略有差异,但核心逻辑一致。
1. 默认设置与可微调选项
- 默认应开启 OpenVPN 或 WireGuard 协议中的一个主通道,并启用 AES-256 加密或 ChaCha20 的强加密选项。与此同时开启 IP/DNS 泄漏保护,确保在断线时流量不会意外暴露。此组合在多数场景下能提供稳定的跨域连接与较强的隐私保护。若设备支持,优先使用 WireGuard 以获得更低延迟与更高效率,但在某些网络环境下 OpenVPN 的兼容性会更好。
- 关键开关保留:自动重连、DNS 派生请求走 VPN、杀开关(kill switch)在网络断连时切断所有流量。对于不需要全局走 VPN 的场景,允许开启分流隧道的选项但先不启用,先评估基础连接的稳定性再扩展。
- 版本与证书:确保客户端版本保持更新,关注官方 changelog 的安全补丁与协议改动。
- 费用与设备:在企业环境里,可以考虑按设备数或并发连接数调整设置,但个人用户以稳健连接为目标,默认配置往往已足够。
2. 何时开启分流隧道,如何配置排除/走 VPN 的应用
- 开启分流隧道的首要条件是你需要特定应用走 VPN 以保护隐私,同时其它应用保持本地直连以降低延迟。先在一个受控场景测试,确认关键应用的流量是否被正确引导,然后逐步扩展覆盖面。
- 配置要点:在应用管理页添加需要通过 VPN 走全球节点的程序,排除项则设为你信任的本地服务或对隐私要求不高的应用。对浏览器、通讯软件等要求高隐私的程序优先设为走 VPN。分流策略要清晰可追踪,避免出现“旁路漏流”。
- 常见坑点:某些系统的网路栈对分流处理不够透明,导致“应用级别分流”与“系统级路由”冲突。遇到这类情况,回退到全局走 VPN 的模式,确保基本连通性再逐步微调。
- 实践要点:分流隧道生效后,监控是否出现偶发性 DNS 泄露或短时断流。若发现,回到极简配置,先确认核心通道稳定再增加分流策略的复杂度。
3. 不同操作系统下的关键路径与权限设置
- Windows:Settings 内通常在网络与 VPN 设置页里,选择 VPN 提供商的连接条目,确认已经启用“通过此 VPN 连接的应用分流”之类的选项(若有)。确保应用权限允许 VPN 客户端在后台运行,关闭电源节省模式,避免临时断连。
- macOS:偏好设置的网络面板中,新建/选择 VPN 服务后,勾选“发送所有流量通过 VPN”作为默认,分流需在第三方工具或路由规则中配置。关注系统防火墙对应用的授权,确保 VPN 客户端获得足够权限进行网络切换。
- Linux:不同发行版有各自的 NetworkManager 配置向导,WireGuard 的配置文件通常位于 /etc/wireguard,OpenVPN 则在 /etc/openvpn。分流策略多半要配合 iptables/nftables 实现,确保路由表中默认走 VPN,特定端口或子网走直连。
- Android/桌面端统一性:在桌面端完成分流后,移动端的策略应与桌面端保持一致的隐私目标,避免因平台差异造成的隐私“落地”薄弱点。
Bottom line:从稳定为先,再逐步对隐私与性能做权衡。分流要有明确边界,权限与路径要对齐。你会在多境域下获得更可控的体验,同时保留对关键应用的高性能访问能力。
引用提示:在评估时可以参考公开的评测与改动记录,了解某些版本对分流功能的实现细节与潜在边界。 注:本文的具体实现细节以 vpn mentor 的公开评测与 Cat VPN 的官方文档为参考线。更多背景信息可参阅相应的技术评测页面。
常见误区与潜在风险:在实际使用中需要警惕的
在多境域环境下,VPN Cat 电腦版并不能把风险一笔勾销。很多用户一旦遇到跨域访问就以为“有 VPN 就能无阻穿透所有地理限制”。现实往往不给力,边界比想象的更模糊。先说结论:隐私保护与跨域连接的真实边界取决于多方因素,包括目标服务的检测手段、地区法律环境,以及你对设备与网络行为的配置是否到位。 翻墙后做的事情在 2026 年的深度观察
在实际场景中,误区与风险往往共生。以下三个微议题,能帮助你快速识别并降低错配的可能性。
为什么以为有 VPN 就能跨地域无阻
很多人把 VPN 当成“穿墙钥匙”。但跨地域访问不仅看 VPN 自身的加密强度,还要看对方服务的识别策略。翻墙并非单向的技术实现,它涉及到地区防护策略、IP 轮转频率、DNS 泄露防护以及应用层的鉴权。若你只关注加密而忽略 DNS 泄漏或 WebRTC 泄露,现实世界的隐私保护就会被削弱。其次,部分服务会对已知 VPN 出口进行封禁或限速,单纯依赖某个节点往往无法持续稳定访问。来自多家市场观察的公开评测显示,所谓“最稳的出口”往往随时间、地理位置和对手的检测策略而改变。
在实际使用中,务必把跨域访问能力和隐私保护绑定在一起评估。单看“有无 VPN”的宣传,容易走偏。对于企业 IT 来说,相关合规要求更要放在前面,防止因错误配置引发的审计风险和合规罚款。
可能的风险点与对策
- 泄漏风险:DNS 泄漏、WebRTC 泄露、IPv6 泄漏等都可能暴露你的真实网络信息。对策是开启 DNS 泄漏保护、禁用 WebRTC、强制 IPv6 隔离或禁用 IPv6,确保所有流量经过 VPN 通道。
- 日志误解:很多用户以为“无日志”就等于隐私无虞。你需要核对提供商的日志政策、审计报告和实际数据保留时长。企业场景要关注是否有确切的审计证据和第三方评估。
- 可靠性错位:跨域连接的稳定性不仅取决于出口服务器数量,还受带宽、延迟与对端地区的网络拥塞影响。要留意连接失败的原因,区别是网络环境问题还是对方服务对出口的限制。
- 配置风险:错误的分流策略、应用直连设置、错误的证书校验等都可能让部分流量绕路或被拦截。建议在多设备环境中逐步验证核心应用的走向,确保关键应用走 VPN 通道。
引用公开资料时,你可以看到行业讨论常提到的核心点是“合规性与隐私保护的边界”。在公开资料中,专家多次强调智能分流、出口轮换与防泄漏机制的重要性。对于你来说,这意味着在部署前要把“出口策略、日志承诺、以及对等端的检测能力”三件事落地。
合规与伦理考量:在不同司法辖区的使用边界
不同司法辖区对隐私保护与跨境访问有不同的合规框架。某些地区对数据经过境外服务器传输的约束更严格,有时甚至要求对特定类型的数据实行额外的本地化处理。企业在跨境访问内容时,应优先对照所在地的法规、行业标准,以及公司内部的合规政策来设定使用边界。与此同时,个人用户也应避免在不受信任的公开网络中进行敏感操作,并关注设备端的安全配置是否符合最佳实践。 Proton VPN 已下载到电脑,但登不上怎么办:2026 更新的排错路径
结论很清晰:你需要一套透明的隐私承诺、可核验的日志管理、以及对跨域访问边界的清晰规则。多地法域下的合规边界往往比技术实现更难把控。在实际使用中,围绕这三点建立流程与检查清单,远比单纯追求“更强的加密”更有效。
对于进一步的实践,建议参照公开发布的审计报告与 changelog 的更新脉络,关注出口节点的变化、日志策略的更新,以及对 DNS/WebRTC 的防护改动。这些信号往往是判断你当前配置是否仍然稳健的关键。 来源示例 提到的“严格无日志政策与独立审计”就是一个可验证的起点,在实际评估中应作为基线参考。 在不同法域使用时,务必以最新的公开条款为准。 如果你需要,我可以把关键点整理成一个企业级合规检查表,帮助团队按月复核。
未来方向与下一个关键动作
从这次评测看,VPN Cat 電腦版在隐私保护和跨域连接性能上呈现出稳定的基线,并在若干场景下展现出可观的可用性。未来版本的改进重点应聚焦于本地化协议分流和动态净化策略的自适应调优,这将直接降低延迟波动并提升跨境访问的一致性。基于公开的版本日志和行业趋势,我发现厂商正逐步将隐私保护与速度权衡并行推进,这意味着用户在2026年可以期待更透明的日志策略和更细腻的网络走线,而非单一的性能噪声。
若你在高安全需求场景下挥别妥协,优先考虑的不是单一特性,而是一整套可重复执行的配置。选择 VPN Cat 时,请结合你的使用地理、支付方式和目标服务来定制路由策略,这将决定实际体验的稳定性。你可以把本月的设定作为基线,逐步向更复杂的跨域连接扩展。
备选策略回顾:Take ZoogVPN if you’re在北京使用中国移动网路;Take ExpressVPN if your支付方式是西方卡片,以便在不同场景快速落地。什么是下一步最值得投资的改动? 这取决于你对隐私与速度的优先级。 云端 VPN 的实战洞察:2026 更新
Frequently asked questions
VPN cat 電腦版 有无日志政策的独立审计记录吗
在公开材料中,VPN Cat 电腦版宣称实施无日志政策,但独立审计记录的存在与否未在官方文档中明确披露。我 researched 相关白皮书、隐私声明和第三方评测,发现多处提及“无日志承诺”与司法合规要求之间的潜在矛盾点。审计报道的缺口意味着你需要依赖于服务商的声明和区域法规来推断真实执行力。如果你确实需要第三方认证,等待后续的正式审计公告会更稳妥。关注点:审计 scope、时间点、审计机构资质。 隐私承诺的落地程度与地方法规之间关系密切。多数来源提示:在特定司法辖区,日志策略可能受到强制性数据保留要求影响。持续关注官方更新与独立机构的评测。
VPN cat 电腦版 支持哪些加密协议以及在不同操作系统上的表现差异
我 looked at 公共文档和版本公告,VPN Cat 电腦版支持的核心加密协议包括 OpenVPN、WireGuard 和 IKEv2 的实现选项。在 Windows、macOS、以及 Linux 子系统间,WireGuard 通常提供最低延迟和最高吞吐,但在某些旧硬件上可能需要开启兼容模式。不同操作系统对密钥交换和证书管理的默认行为不同,影响首次连接与自动重连。此外,平台特定的 DNS 处理和系统代理配置会对实际体验产生显着影响。在 macOS 上,应用层的证书信任链管理更容易引发连接失败,而 Windows 的防火墙策略则可能需要手动放行。总的来说,WireGuard > OpenVPN 的体验在现代桌面端更优。
在跨境访问时 VPN cat 电腦版 的延迟与丢包情况通常如何
在真实场景下,跨域连接的表现受网络拥塞、服务器负载和目的地服务路由策略左右。我 cross-referenced 用户报告与公开测速线索,结论是:多地区稳定性与延迟对比高度依赖当前网络状况和目标节点的可达性。一般而言,近端服务器的延迟更低,远端跨洲节点则易遇到额外路由跳数和丢包率上升的情况。在高峰时段,丢包和抖动现象更明显,这对实时应用如视频会议影响最大。为获得可量化的判断,你应结合具体地区的历史数据和最近的网络哨点信息来评估。持续监控是降低不确定性的关键。
与其他桌面端 VPN 相比 VPN cat 电腦版 的优势和局限是什么
我研究了市场上常见桌面端 VPN 的公开规格,VPN Cat 电腦版在跨域连接的路由弹性方面表现稳健,尤其在多协议支持和 Windows/macOS 的客户端集成方面较为成熟。优势在于多协议并行选择、较清晰的隐私承诺以及对桌面端的系统集成友好。局限性包括:日志政策的独立性仍需外部认证、某些地区的合规风险以及对特定地理节点的优化可能不足,以及对高级分流策略的配置门槛较高。对比同类产品时,若你的使用场景高度依赖本地应用分流,可能需要额外的策略组合来达到同等灵活性。
如何在 Windows/macOS 上正确配置分流隧道以保护特定应用
先确认你要保护的应用清单,然后在客户端里启用分流隧道,按以下步骤执行。在 Windows 上,先创建分流规则,指定应用程序的流量走 VPN,其他流量直连;在 macOS 上,使用系统代理设置或内置分流模板,确保 DNS 请求同样走 VPN。接着逐步测试:先仅保护一个应用,确认不影响其他网络活动,再扩展到更多规则。使用分流后要关注的关键点是 DNS 泄漏与杀死开关的生效。最后,定期复核规则,以应对应用更新或系统更新带来的行为变化。
VPN cat 电腦版 的隐私保护在法律监管严格的地区是否仍然有效
基于公开材料,隐私保护的有效性在强监管地区取决于多层因素:法律框架、执法合规和运营商协作。在监管严格的地区,日志政策的执行力可能受到司法机关的明确要求,这就要求你清楚该地区的合规披露条款。如果你的使用场景涉及敏感数据,必须同时考虑本地法律对 VPN 服务的约束,以及服务商在该辖区的数据存储与访问门槛。从 documentation 与公开评测看,隐私保护并非无懈可击,需要结合区域法规与市场实践来判断实际效果。持续关注当地监管动态尤为重要。
如果遇到连接不稳定,应该从哪些方面排查和协助
优先核对网络层面。检查本地网络质量、路由路径和 DNS 设置。先重启 VPN 客户端和网络设备,并确认防火墙允许相关端口。其次排查客户端配置,确保加密协议与端点服务器匹配,必要时切换到备用节点测试稳定性。如果仍不稳定,查看服务器端公告和 changelog 是否有维护/升级,并对比最近的版本变更。最后,结合分流设置排查是否有冲突规则影响特定应用的流量走向。持续记录错误码与时间点有助于定位问题。