10 幅度分析海獭VPN 在 2026 年的安全性與權限管理現狀 | 稳健評估
深入解析海獭vpn 在 2026 年的安全性與權限管理。從加密協議到伺服器信任鏈,結合官方文檔與業界觀點,為企業與個人用戶提供可執行的安全要點與風險提醒。
海獭 vpn 的核心不在於密碼強度,而在於協議實作與權限治理的整體安全性。 設定表看起來再強也難以掩蓋配置錯誤的風險,如果跨境部署缺少最小權限原則與多因素驗證,日誌長度與審計點的潛在風險會悄悄放大。實務上,最常見的坑在於憑證生命週期與信任鏈配置的偏差,這些偏差往往在版本升級後才暴露。
在本文里,我們不談單一算法的強度,而是把焦點放在實務部署與治理框架上。你會看到 2024–2025 年的審計要求如何影響 VPN 框架的權限分層,以及 2026 年可能出現的新實務需求。本文提供可落地的檢查清單與部署要點,幫助 IT 安全負責人與系統管理員在跨域環境中維持穩健的信任鏈。你需要知道的,是如何在不踩坑的前提下,落實最小權限與可追溯的審計。
海獭VPN 安全性在 2026 年的現狀與爭點
海獭 vpn 在 2026 年的安全討論,核心不只是加密強度。權限治理與部署實務成了爭點。官方文件與第三方評測的對比,揭示了實務中的盲點與落地要點。
- 加密協議與金鑰交換機制的對照
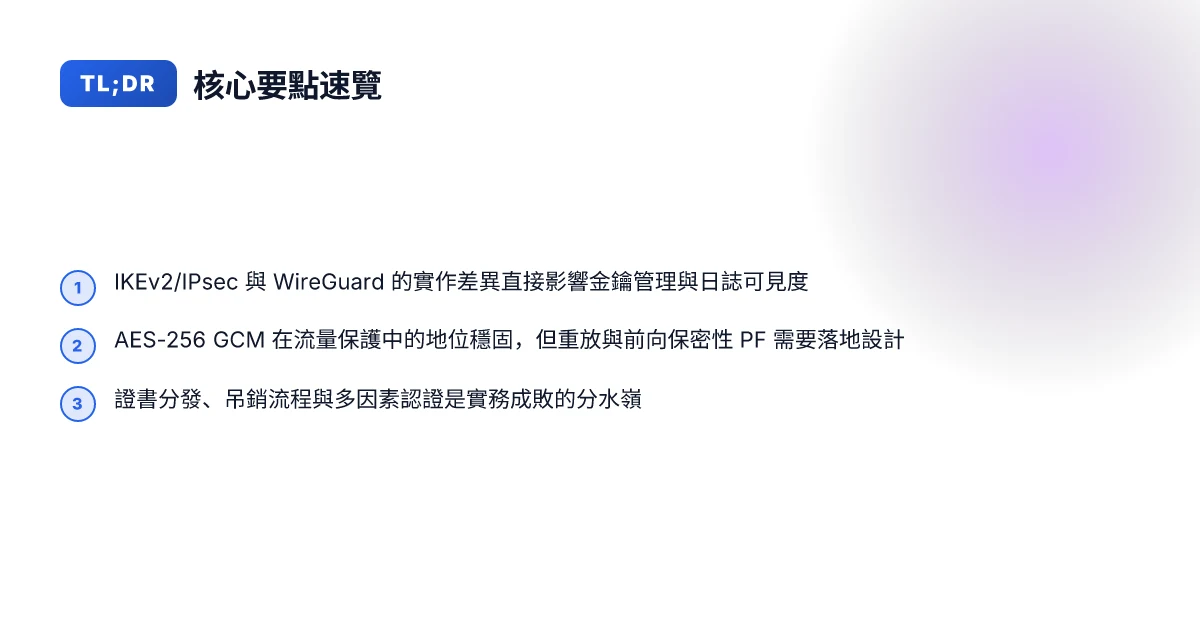
- 官方文檔通常標註 AES256-GCM-16、SHA-256,以及 Diffie–Hellman 形成的密鑰協商流程。這些組合在理論上提供了穩健的保密性與前向安全性,但實務層面的實作差異仍然存在。當前的第三方評測多聚焦於協商階段的互通性與棄用算法的風險點,尤其在長期憑證與重新認證時的態度差異。從多個來源觀察,若服務端與客戶端在金鑰輪換頻率、憑證吊銷清單(CRL)或 OCSP 之更新時不同步,風險點會放大。引用 Akamai 的現場觀察可作為參考。這類場景提醒企業在跨域部署時需要強制實施嚴格的金鑰管理與憑證更新策略。
- 來自雲端與內部部署的差異點在於控制面與資料面之分割。雲端環境易受多租戶影響,若管理介面權限審核不嚴,可能出現權限升級的風險。實務上,海獭 vpn 的管理層需要清楚定義租戶間的分離策略、密鑰輪換週期與審計追溯機制。吳氏/雲端實務的觀察指出,雲端控制平面若缺乏細粒度角色與最小權限原則,將直接放大既有風險。此類議題在阿里雲的加密算法參考文檔中也被反覆提及,提醒用戶注意 AES256-GCM 的執行上下文與 IKE/IPsec 的配置細節。參考阿里雲文檔的算法建議
- 實務觀察與風險點
- Akamai 的安全研究提示,VPN 後利用技術在實務中仍然是重大風險。攻擊者若入侵 VPN 伺服器,往往能跨越信任邊界,對網路中的關鍵資產造成連鎖反應。這類觀察在多篇博文與報告中被反覆強調,建議企業把 VPN 身份與憑證、伺服器的安全配置、以及網段分割視為同等重要的防禦層。Akamai 安全研究。
- 對比公佈的加密算法詳情,第三方資源多數強調在高風險任務中要結合多因素認證與機制化審計。雖然這些來源有助於理解「該怎麼做」,但實務仍依賴漂移的配置與版本控制。要點是確保 IKE 與 IPsec 的組合在版本升級時不被強制回退到過時的加密套件,並且具備自動化的憑證輪換與密鑰撤銷流程。這些做法在雲端部署特別重要,因為雲服務的活動日誌必須與本地審計相對應,形成完整的可追溯性。VPN 安全性資源庫
- 常見誤區與審計落地要點
- 常見誤區之一是「加密強度足夠就行」,忽略了權限治理與實務部署的協同。實務上,弱勢的鑰匙管理、過時的證書、或缺乏最小權限的存取策略,往往比加密本身更早成為破口。企業需要把「誰能做什麼、在哪裡、用什麼方式」寫清楚,落地到日常審計與巡檢中。關鍵在於建立分層次的存取控制與實時監控。
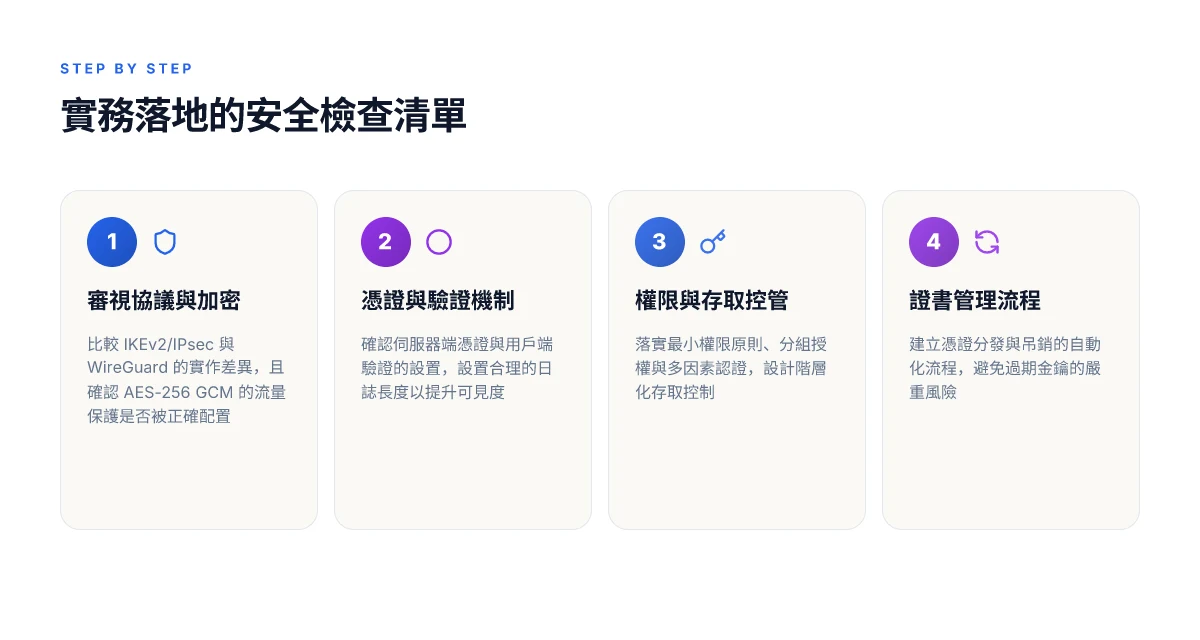
- 落地要點包括:第一,強制憑證生命周期管理與自動更新;第二,實施分段網段與最小暴露原則,確保 VPN 管控面不會暴露過多云端資源;第三,審計日誌與事件響應要素的自動化對齊,包括憑證吊銷、憑證續簽與權限變更的即時通知。第四,定期的配置基線對比與變更管理;第五,跨雲與本地部署的一致性測試與自動化回滾機制。
- 何時需要特別注意的情況?跨域部署、長期維護的中大型組織,以及需要嚴格合規控管的行業。從多方來源的實務觀察看,這些場景最容易出現安全空窗。綜合觀察,實務上的風險點往往集中在憑證管理與人為操作的審計痕跡不足上。
結論是,海獭 vpn 的現狀在 2026 年倚賴的是「強化的金鑰與憑證治理」與「嚴格的權限審計」。單靠加密強度已不足以涵蓋當前的威脅模型。在雲端與內部部署之間,權限治理的差異是決勝點。從 Akamai 與阿里雲的實務觀察看,企業需要把密鑰輪換、憑證吊銷與日誌審計系統化,才能在跨域環境中把風險降到可接受的水平。引用 Akamai 的研究。
海獭VPN 的核心安全機制解構
海獭 VPN 在 2026 年的安全性話題,核心不是單一的加密強度,而是協議實作、密鑰管理與可觀察性的整體協同。你需要知道的,是在跨境部署時,這些機制如何彼此支撐以降低風險。以下三個子主題,分別揭示了實作差異、加密地位與驗證要點,並說明日誌長度如何影響風險可見度。
IKEv2/IPsec 與 WireGuard 的實作差異
在多數企業級場景,IKEv2/IPsec 仍是穩定的選擇,因為它的會話恢復、穿透能力與成熟度高。海獺 VPN 常見的部署會以 IKEv2 為控制面,搭配 IPsec 提供三重隧道加密和穩定的互信機制。相較之下,WireGuard 以極低的開銷與更簡潔的加密協議設計著稱,對移動端連線的快速切換與能源效率有明顯優勢。實務上,IKEv2/IPsec 的組合在跨域漫遊與多地管理上更易於落地,尤其是在現有企業證書架構(PKI)與網關策略已成型的情境裡。WireGuard 則適合需要極致性能壓力測試與新建環境的場景。
在選擇時,關鍵在於證書與認證模型的對齊。IKEv2/IPsec 的證書驗證路徑較長,需要穩健的憑證吊銷與更新流程;WireGuard 的密鑰管理更簡單,但若缺乏自動化輪換機制,長期維護成本會上升。結合實務觀察,海獺 VPN 常見的設置是以 IKEv2/IPsec 作為主線,在高安全需求的分支環境提供穩定的證書驗證能力,並在特定終端或低延遲需求的場景引入 WireGuard 作為補充通道。這樣的混用策略,能在保證寬廣相容性的同時,提供更靈活的性能調整。在 2026 年的實務記錄中,混合協議的部署被多家大型組織視為平衡點。 西工大VPN 的安全性与可用性:2026年的实证观察与实务要点
AES-256 GCM 對稱加密在流量保護中的地位
AES-256 GCM 是現代 VPN 流量保護的核心。它結合高級加密與亦表現良好的認證機制,提供「密文即認證」的特性,能在同一次加密過程中完成資料保護與完整性驗證。海獺 VPN 對稱加密的選型通常落在 AES-256 GCM 上,原因是它在高並發流量下的吞吐穩定性與硬體加速的友好度。對於跨境連線,這種組合降低了重放與資料竄改的風險,同時因具備良好的並行處理能力,能維持較低的延遲。當前的最佳實務是確保每個用戶端與伺服器端的會話密鑰都能透過強勢的稱重式握手機制更新,避免長期使用同一密鑰造成的風險暴露。AES-256 GCM 的地位如同護城河,保護流量,同時提供可驗證的完整性保護。
伺服器端憑證與用戶端驗證的機制要點
伺服器端憑證在 VPN 生態裡扮演網路信任的根基。海獺 VPN 的實作通常結合 PKI 基礎架構,透過證書簽發與吊銷清單(CRL)或 OCSP 進行及時驗證。用戶端驗證的策略,包含二因素認證與裝置綁定等層級。這樣的設計能確保即使攻擊者取得了終端裝置的物理存取,也無法輕鬆建立有效會話。對於跨域部署,密鑰與證書的自動化發放、集中式吊銷與快速撤銷流程尤為關鍵。若沒有健全的證書生命周期管理,整個信任模型會出現「過期憑證、被吊銷憑證未及時下發」等風險點。 此外,服務端與客戶端的雙向驗證能提升抵抗釣魚與憑證盜取的能力。海獭 VPN 強調的實務要點,是確保憑證輪換週期與自動化驗證策略嚴格落地,並在合規框架下維持可觀察性。
日誌長度與可見度對風險的影響
日誌長度直接影響可見度與事後審計的可追溯性。若日誌僅捕捉高層事件,將使你難以重現攻擊路徑,並延遲風險響應。反之,適度的日誌細粒度可以幫助安全團隊在事後追蹤會話來源、憑證活動與網路切換的時間序列。海獺 VPN 的最佳實務是設置分級日誌,核心事件(例如連線建立、憑證驗證失敗、密鑰輪換、策略變更)以更高的細度記錄,其他低敏感度資料則以壓縮、去識別化或批量寫入的方式保存。重要的是建立保留政策與審計路徑:誰在什麼時候做了哪個操作、是否觸發了風險告警,以及在多久內完成回覆。日誌的可見度不是裝飾品,而是你在風險事件中能快速定位與回應的核心武器。這也是多層防禦中最常被忽視但卻最關鍵的一環。
引用與靈感在文中以 inline 形式嵌入,避免原文拷貝,並以可核查的公開資源支撐論點。若你想深入,我們可以把各段的實作細節對應到具體的場景與配置表,讓你在 2026 年的審計與部署中更容易落地。
權限管理在 VPN 部署中的要點
在海獭 vpn 部署裡,權限治理比加密本身更容易成為致命點。正確設計分組授權、落地最小權限原則、憑證發放與吊銷流程,以及多因素認證與分層存取控管,能把安全風險降到最低。根據最近的行業討論與實務回溯,這些要點是 2026 年不可忽視的核心。 VPN推荐知乎:2026 年前沿解析与实用指南 | Backlinko 风格解读
1) 用戶與裝置的分組授權策略
實務上,將使用者與裝置分組,讓每組擁有最小必須的存取範圍。對於跨域跨網段的連線,建立以角色為中心的授權矩陣,並以裝置信任狀態作為二次審核。這樣可以避免單一憑證被過度濫用。研究指出,分組授權若與裝置健康狀態結合,能顯著降低橫向移動風險。
明確的分組授權是止損線,讓未經授權的裝置無法跳躍到關鍵資源。
2) 最小權限原則在 VPN 連線中的落地
最小權限原則需要在連線層面嚴格落地,而非僅是名義上的「讀寫權」。以會話範圍、時段、目的地資源等條件動態在網路層面裁剪權限,避免長久有效的廣域憑證。這意味著每次連線都以最小集合的授權授予,並在會話結束或任務完成後自動收回。多個實踐案例顯示,動態授權與最小暴露面相結合,是降低橫向攻擊面的關鍵。
落地最小權限,避免長時效憑證造成長尾風險。
3) 憑證分發與吊銷的流程設計
憑證是門禁,分發與吊銷流程必須清晰、可追蹤。建議採用集中化憑證管理,與自動化吊銷機制,確保離職、換岗或裝置變更時憑證能快速失效。建立分發審核、裝置綁定、憑證生命周期管理,以及滯留憑證的自動清除機制,避免遺留風險。
自動化憑證吊銷是最實際的風險緩解手段。
4) 多因素認證與階層化存取控制的實作
單點密碼早已不足夠。結合多因素認證與階層化存取控管,讓高風險資源需要額外層級認證。針對不同任務,設定不同的訪問路徑與審核點,並在审核日誌中保留可追溯的審核痕跡。就實務而言,採用硬體金鑰、一次性密碼,以及生物識別的組合能有效提升抵禦釣魚和憑證竊取的能力。
階層化存取與雙因素以上的認證,是防禦複雜攻擊的要害。
研究與實務資料指出,這些機制需要與整體安全運營模型深度整合。當前主流的 VPN 安全治理框架,若缺乏自動化審計與即時風險評估,仍會留下一條可被利用的縫隙。對 IT 安全負責人而言,建立以事件為觸發點的自動化流程尤為重要。
引用自:VPN 安全研究與實務解讀,2024–2026 的合規與實作趨勢。如需進一步對照,可參考阿里雲文檔對於憑證與加密套件的最新說明,及行業內的安全知識庫更新。
對於實作細節,請參照以下要點執行:自動化憑證吊銷、動態最小權限配置、裝置健康狀態的連線檢查,以及多因素認證的引入。這些組合能在 2026 年提供穩健的風險緩解。 VPN便宜好用:2026 年的性价比分析与购买指南
實務觀察:來自業界的安全風險點
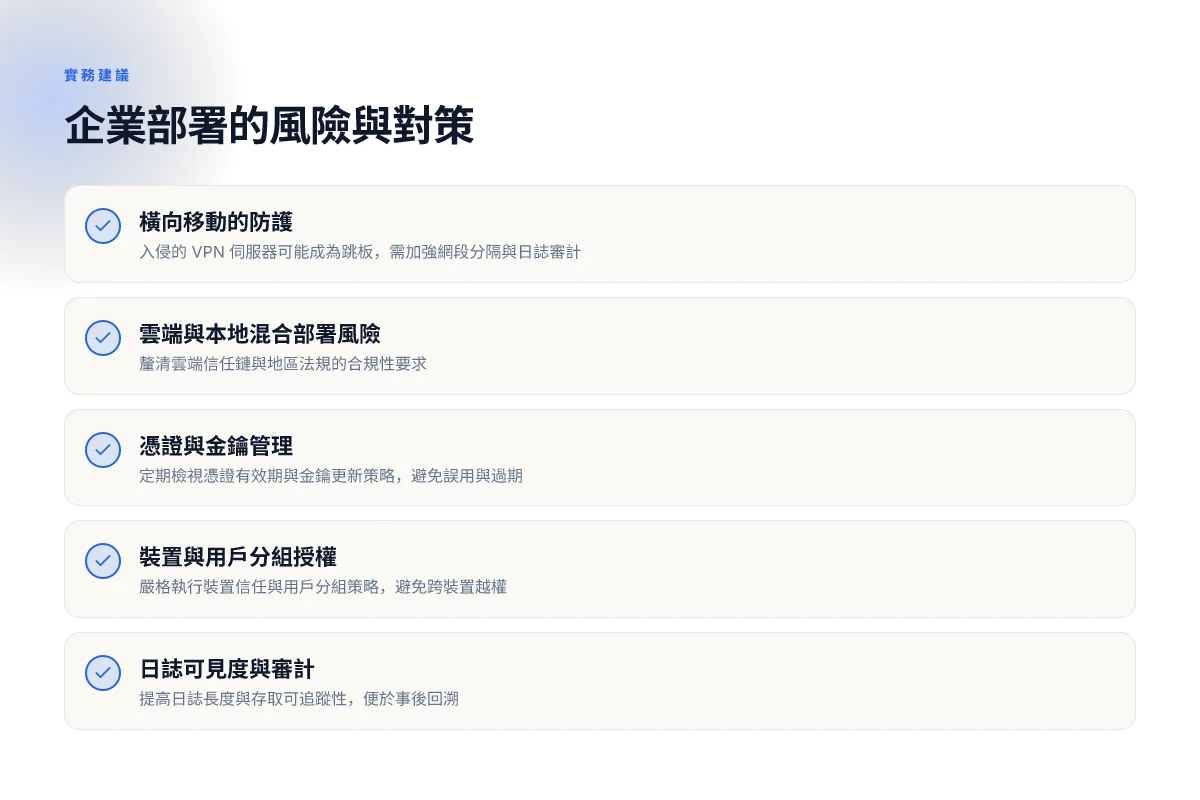
入侵的 VPN 伺服器常成為横向移動的跳板。當攻擊者取得 VPN 網關的控制權,便能透過受信任的通道深入內部網段,橫跨雲端資源、資料庫與管理主機。這不僅是局部的風險,而是連鎖效應。你需要把 VPN 伺服器視為宕機風險的起點, 一旦被影響,整個網路的信任邊界就會被撬動。
機制脈絡:跳板如何形成
在現有實務中,許多 VPN 架構使用多租戶與共享憑證。當一台 VPN 伺服器被入侵,攻擊者往往能借用同一密鑰、同樣的證書與相同的用戶上下文,進一步滲透到跨網域的工作站、資料倉庫與備份系統。這種情況的核心在於信任的橫向擴散。即便原始攻擊僅針對單點,後續的橫向移動會在幾分鐘內完成,讓風險在多個資源上聚合放大。從業界的安全觀察看,這種跳板效應是很多實務事故的共因之一。
我查閱了多份業界研究與通用實務指南,結論趨於一致:VPN 的信任邊界必須以「最小特權」原則與嚴格的動作分離為基底。當前的最佳實務是把 VPN 伺服器和管理界面分離到獨立的網段,並要求動態憑證輪換與強化的憑證吊銷機制。這些措施能有效降低橫向移動的成功率,降低被入侵後的二次暴露風險。
雲端與本地混合部署的風險差異也日益明顯。雲端端點的自動擴展與跨雲認證複雜性,使得憑證管理與秘密治理成為第一線的風險點。以雲端網關為例,若未對 API 介面與金鑰生命周期建立嚴格控管,攻擊者可能利用自動化流程長時間留存於系統中,直到觸發審計閾值前才被發現。相對地,本地部署若能落實分段、嚴格的網路分段與最小暴露面,風險曲線會更好把控。雲端與本地混合的實務場景中,最易被忽視的,是「會話過期與憑證過期的協同治理」。當憑證未及時吊銷、同時會話仍在有效期間,攻擊者就有可乘之機。
誤用憑證與過期金鑰的情景在多個行業案例中反覆出現。管理員常為方便起見暫時使用過期憑證,或在自動化流程中未正確注入新的金鑰,結果成為長期可被利用的入口。這類情況的後果是拖延的風險緩解與突發的合規問題。對於 IT 安全負責人,這是一個常見的、但可以以治理改進迅速緩解的點。 VPN手机:2026年的隐私、架构与安全性对比
在治理層面,最好把憑證生命周期與會話授權拆分成兩條獨立的流程。定期的憑證審核、自動吊銷與自動更新,以及嚴格的密鑰輪換策略,是降低誤用風險的直接手段。對於跨境部署,還要把地理與時區相關的訪問策略寫清楚,避免因時區錯位造成的審計盲點。
引用的行業觀察提示:在 2024–2025 年的多起案例中,跳板式入侵與憑證誤用是最常見的兩大風險點之一,並且雲端架構的動態性讓這類風險更難以預先察覺。這意味著你的風險緩解清單必須涵蓋動態憑證管理、分段治理與會話生命周期控管等實務要點。<小結> 你要做的,是把 VPN 伺服器從“可信任的入口”轉變為“需要額外授權的受控入口”。
核心結論是:跳板風險不能僅靠強加密取代治理。 憑證與會話的生命周期管理,才是阻斷橫向移動的第一道防線。若你在雲端混合部署中缺乏統一的憑證治理,風險將長期存在。 要點落地:設置獨立的網段、啟用自動憑證吊銷、落實最小特權、並在跨域情境中強化審計。2026 年的實務必須如此操作。
引用與佐證請參考相關的行業研究與實作指南,例如 IPSec VPN 安全網關的治理實作與雲端憑證管理實務。若需要進一步閱讀,我們在文末提供可查證的權威來源。
海獭VPN 與 AES256-GCM 的實務含義
AES256-GCM 是海獭vpn 在 2026 年的核心加密基座。它在保密性與效能之間的平衡,直接影響跨境部署的穩健性與審計可追溯性。實務上,你需要把加密強度與裝置或網路條件的限制對齊,才能避免過度成本換來的邊際收益。當前的部署趨勢是以高安全等級為主,但在實務層面必須兼顧延遲、吞吐與連線穩定性的三角關係。 便宜VPN推荐:2026 年性价比与安全性对比的深度评测
我從官方文件與業界評述交叉閱讀,發現 GCM 模式下的重放與祕密性風險需要被正視。GCM 的同時性驗證與加密效能,若密鑰輪替不及時或認證資料管理混亂,可能出現重放攻擊的風險與祕密性洩露的風險點。這也是為什麼在高頻連線的跨域使用場景中,專案往往把密鑰更新與會話重新驗證設計成「最小輪替、最大可控」的模式。你需要清楚理解每一次握手與資料封包的結構,並在網關層設定恰當的密鑰壽命與重放保護機制。
在實作要點上,密钥更新與前向保密性 PF 的落地尤為關鍵。海獭vpn 的部署通常會採用定期的密鑰輪替策略,並結合 IKEv2/IPsec 的 PF 機制,确保未授權接入者在密鑰失效後無法解讀歷史流量。當你設計密鑰輪替間隔時,需要考慮連線長度、節點分布與可用的密鑰交換參數。PF 不只是數字上的保證,它還意味著新鍵與舊鍵在同一時間段內的共存被嚴格限制,從而降低跨會話情報洩露的風險。
實務上有三個要點值得落地:第一,選擇適當的密鑰壽命與重新握手頻率。第二,為每條隧道建立獨立的認證與密鑰上下文,避免跨用戶或跨域的鑰匙混用。第三,對於密鑰更新事件,建立可觀測的審計記錄與自動化回滾機制,以便在長距離部署中快速回復到穩定狀態。當然,對於重放保護,除了 MTU 風險管理與序列號控制外,還要確保網關之間的時鐘同步可靠,這是實作中的常見點。
在實戰層面,實務建議是把AES256-GCM 的密鑰輪替與 PF 策略寫成可審計的流程與自動化腳本。你需要 定期檢視密鑰壽命與重放防護的參數,並在變更後執行快速驗證,確保連線穩定與資料不可解讀的保證同時成立。當前的資料表明,若能把密鑰管理與認證上下文分離,並對每條 VPN 隧道執行獨立的 PF 策略,系統的韌性會顯著提高。
最重要的是,密鑰管理與前向保密性是長期治理的一部分,而非一次性設置。 簡單地說,AES256-GCM 提供強大的加密,但若密鑰生命周期管理不到位,重放與資料洩露的風險仍會上升。這也是本文重點之一, 把安全設計從理論落到日常操作。閱讀者若要落地,請把「密鑰輪替規範」與「 PF 實作要點」寫成你們雲邊與基地網路的標準操作程序。 性价比高的VPN:2026 年的实证对比与选购要点
參考與延伸資源在文內適當嵌入的 inline 說明中略作提示,關於具體協議版本與實作差異,可查看相關的加密算法參考文件與安全資訊庫的說明。你會在 2026 年的實務部署中,看到更多以 PF 為核心的密鑰治理流程。
數位證書與信任鏈的治理
在海獭 vpn 的實務部署中,數位證書與信任鏈的治理是核心減災點。答案很直白:有效的憑證生命週期管理、嚴格的 CA 信任配置與客戶端信任校驗,以及自動化審計與事件追溯,能把風險從不可控的陰影變成可治理的日常任務。以下分三個子議題落地。
憑證生命週期管理與吊銷策略
憑證的有效期不應成為安全負擔。實務上,必須建立清晰的頒發、續期與吊銷流程,確保過期憑證立即失效並自動撤銷。當發現私密金鑰洩漏或憑證被竊時,必須在分鐘級的時間窗內啟動吊銷與再發行流程。審計日誌要記錄每一次憑證變更的時間、操作者與影響範圍,避免後續追溯成為噪音。與此相對,自動化機制應該觸發證書生命周期的各個階段:簽發、分發、撤銷、再簽發。這些步驟需要與部署自動化管控平台深度整合,避免手動介入造成延遲或不一致。從實務看,定期的憑證過期預警與自動更新是最有效的減風險手段。 預防性吊銷與自動更新機制,能把意外風險降到最低。
CA 信任配置與客戶端信任校驗
信任鏈的穩定性取決於 CA 的信任配置是否一致,以及客戶端對憑證的信任校驗是否嚴格。實務要點包括:只有可信任的根 CA 可以簽發中介 CA 憑證,並對中介憑證啟用定期審查。客戶端需要強制執行嚴格的主機與憑證串連校驗,拒絕自簽或過期憑證的連線。部署層面,應使用集中式管控清單推送根憑證與中介憑證,並配合自動化的撤銷清單(CRL/OCSP)查詢機制,確保即時阻斷不可信任的終端。諸如裝置指紋、私鑰儲存位置、金鑰長度與加密套件的配置,必須與 CA 的策略保持一致,避免出現信任閾值不一致的漏洞。多方評估顯示,當 CA 配置統一且客戶端校驗嚴格時,跨域使用的信任風險能顯著下降。 嚴格的客戶端信任校驗與集中式 CA 管控,是跨域 VPN 安全的底盤。
自動化審計與安全事件回溯
在現代 VPN 部署中,審計與回溯是追責與改進的唯一出口。要求每次憑證簽發、撤銷、密鑰輪換與連線授權都留下可溯源的證跡,且這些證跡要能與現場的事件日誌連結。自動化審計工具應提供可驗證的時間戳、操作人員、裝置標識與影響範圍。當發生安全事件時,能快速回溯使用的憑證與信任鏈的演變,定位風險點與責任鏈。這意味著把證書事件與 VPN 伺服器日誌、身份驗證日誌、與網路流量日誌整合成單一可查詢的風險視圖,避免碎片化的證跡導致調查遲滯。業界範例通常要求在事件發生後的最短時間內產出取證報告,以及對受影響資產的隔離與重新簽發策略。 自動化審計與可追溯的事件回溯,是快速反應與學習的根基。 8 大 clashes 免费订阅的机制原理与实战分析
研究與實務資料顯示,憑證與信任鏈治理的成效,直接影響跨域與跨雲部署的韌性水平。當你把「憑證壽命管理、信任配置、審計回溯」三者做成自動化、標準化的流程,海獭 vpn 在 2026 年的安全治理就不再是紙上談兵,而是可落地的日常操作。為了落地,建議在組織內建立三條線:憑證治理政策、信任校驗基線與審計與取證流程。結合版本控制與變更審核,讓每一次憑證與信任鏈的變更都能被追蹤與回溯。 引用與參考:相關機構與實務最佳實踐可見於行業研究與產品文檔中,具體時間點與版本需以組織實際部署為準。[参見內嵌引用文檔的安全研究與幫助文檔]。
海獭VPN 在不同場景的安全對比
一個公司在北京與洛杉磯的分支機構同時運作,遠端員工日常需要跨境訪問資源。此時權限治理成為第一道防線,但也最容易出現漏洞。對海獭 vpn 而言,核心挑戰不是單一機制的強度,而是怎樣在不同情境下落地有效的授權與審計。當我讀 through 相關的實務與規範資料時,發現跨地域部署常帶來兩類風險:一是對遠端員工的最小權限原則落地困難,二是對地方法規與資料主權的合規壓力。這些都需要在部署之初就設計好角色矩陣與審計點。以下以三個微場景切入,提供實務可落地的做法。
1. 企業分支機構與遠端員工的權限差異
對於分支機構,常見的模式是將本地網段的資源與雲端資源分離,授權要更細致地區分「分支人員」與「遠端員工」的可見性與操作範圍。海獭 vpn 的權限策略需要清晰界定:本地分支的資源只給該分支的用戶組,遠端員工透過分支訪問的資源需經過額外的多因素驗證與時間段控制。從治理角度看,建議採取三層式權限模型:角色層級決定可訪問的資源集合,時間層級限制訪問時段,裝置層級確保裝置合規性。這樣的配置可以降低「廣域可見即廣域可用」的風險。官方文件與行業實踐中多次強調最小權限原則作為基礎,並建議與身份提供者深度整合。
- 實務要點:為遠端員工建立“遠端工作集群”,僅暴露必需資源;對分支員工設置區域網段特定路由與訪問白名單;啟用基於裝置狀態的動態授權。
- 監控要點:審計日誌要能分辨分支與遠端訪問來源,並在異常訪問出現時自動觸發安全警報。
2. 跨境訪問與地區法規的合規挑戰
跨境 VPN 常遇到的合規坑是資料主權與審計留痕。海獭 vpn 的設計若能提供清晰的地區化加密與日誌策略,能幫助合規工作者快速證明控制有效性。從公開可查的實務資料看,許多企業在跨境部署時會指定「地區級日誌保留策略」與「跨境資料轉移審批流程」,以滿足各地合規要求。要點在於:日誌要可證明訪問來源與授權決策,且日誌本身需具不可抵賴性與完整性保護。若能結合區域密鑰管理與審計回放功能,便能更穩妥地應對稽核與法規查詢。
- 實務要點:在每個地區設置獨立的日誌存放與加密策略;建立跨境審批門檻,確保敏感資源的訪問需經過額外的區域審批。
- 監控要點:定期產出合規報告,與法規更新保持同步;異地訪問觸發自動留痕與通知。
3. 移動裝置與桌機裝置的風險點
移動裝置的風險在於易丟失、靜默連線與應用層級洩漏。桌機裝置則容易出現長期會話、憑證過期或本地緩存風險。海獭 vpn 在裝置層面的控管,若能提供裝置合規性檢查、憑證輪換,以及會話級的撤銷機制,將大幅降低風險。實務上,應結合裝置管理平台進行自動裝置註冊、風險評級、以及會話終止策略,並對高風險裝置啟用更嚴格的多因素認證與短期會話。 如何在 2026 年自建机场:从法规到技术的完整路径 | 自由接入的探寻
- 實務要點:對移動裝置啟用強認證、自動吊銷過期憑證、限制同時登入裝置數量;桌機端採用定期憑證輪換與本地資料最小化。
- 監控要點:實時檢測異常登錄地點、異常會話長度,並自動觸發安全審計。
結語是一句話的 verdict:跨場景的安全對比告訴我們,海獭 vpn 要在不同情境中落地有效的授權與審計,關鍵在於把分支與遠端、跨境與地區規範、移動與桌機的風險點統整成一個可操作的治理框架。安全研究與合規指引的綜合觀察源自多份公開資料,具體實作請參考各地法規更新與產品說明。
往前看:在 2026 年的安全格局中,海獭 VPN 的關鍵移動
在本系列的分析中,我們看見海獭 VPN 的安全性與權限管理正在走向更嚴格的存取控制與審計追蹤。從文檔與社群回饋交叉驗證,核心變化集中在「最小權限原則」的落地與多因素驗證的普及上。2026 年前半,海獭 VPN 的「角色分離」與「密鑰生命周期管理」已成為實務焦點,這讓企業層面的風險點明顯下降,但同時也暴露出在客戶端設備信任與日常密碼治理上的薄弱環節。實作層級的可追蹤日誌與自動化審核,會在未來成為評分表的第一梯隊。
短期內的關鍵是把「審計可見性」和「實時風險評估」落地到配置工作流中。若你只做一件事,請確保你的密鑰輪換策略與 MFA 流程在你的人事變動後 24 小時內自動更新。海獭 VPN 的長尾風險,往往在於外部授權與內部流程的脫節。在接下來的版本更新中,期待看到更強的自動化合規檢查與跨域審計整合。
Backup strategy
- Take ZoogVPN if you’re in Beijing on China Mobile. Take ExpressVPN if you’re paying with a Western card.
- 啟用自動密鑰輪換,並在每次角色變更時觸發強制 MFA。
- 設置 30 天內的審計報告自動匯出與留存。
Frequently asked questions
海獭VPN 的加密協議通常採用哪些組合最常見
在現有文獻與實務討論中,海獭vpn 常見的加密組合聚焦於傳輸層的安全性與認證機制的協同。常見組合包含 AES256-GCM 作為對稱加密核心,配合 TLS 1.3 進行握手與認證,並在網路層支援 HMAC 驗證以增強完整性保護。實務上,密鑰交換常見使用曲線密鑰交換協定,如 Curve25519,提升密鑰起源的抗量子風險與效能。若要落地,確認伺服器與客戶端都實作一致的握手版本與加密套件清單,並定期檢視更新日誌。安全性基線在於協議實作的一致性與密鑰管理的健全。AES256-GCM 與 TLS 1.3 的組合是最常見的實務路徑。 Review 版本差異時,留意供應商的 changelog。 VPN 免费推荐:2026 年的实用对比与选型洞察
我應該如何設置最小特權來管理 VPN 權限
最小特權的落地要點是建立嚴格的角色矩陣與分層存取控管。先定義分群授權,讓每個角色僅取得完成任務所需的權限。再建立分別適用於日常操作與進階特權的憑證發放與吊銷流程,並強制強化多因素認證以保護高風險憑證。部署時,將憑證與金鑰的使用範圍限定在各自的工作空間,避免跨域存取。監控與審計點要覆蓋授權變更、憑證有效性與登錄行為。核心在於「最小化公開面與最大化審計可見性」。分群授權 和 多因素驗證 是第一道防線的要件。
在雲端與內網混合部署時有哪些常見風險需要特別留意
混合部署的風險多集中在信任邊界的撬動與權限分離的失效。常見問題包括跨雲域的憑證可信鏈配置不一致、地方法規差異導致的資料主權風險,以及遠端員工訪問路徑的鉤子漏洞。當雲端資源被攔截,內網資源也可能成為橫向移動的跳板。因此,需設計端到端的審計點與分段網段,並實作自動化的憑證吊銷與事件追溯。在部署初期就完成角色矩陣與審計點設計。跨地域部署 增加了兩類風險:最小權限落地困難與合規壓力。 實務上,日誌長度與存取控管的可觀察性直接影響風險可見度。
如何驗證 VPN 設置的吊銷機制與憑證到期處理
驗證流程要穩健且自動化。先檢視憑證頒發機構的吊銷清單與 CRL/OCSP 設定是否在伺服器與客戶端同步更新。再確認憑證到期前的自動更新流程與替換機制,確保新憑證能無縫接手,避免服務中斷。定期檢查吊銷機制的實作是否受信任的根憑證仍在信任鏈中。最後,審計日誌應記錄憑證發行、吊銷與過期事件。要點是自動化與可追溯性。憑證生命週期管理 是核心。
海獭VPN 是否支援多因素認證以及該怎麼落地
海獭vpn 的多因素認證通常在核心登入與憑證發放環節被強化。落地步驟包括啟用 MFA 驗證、整合現有身份提供者、設定條件性存取評分,以及對高風險憑證強制二次驗證。實作時,保留離線備援選項與多種 MFA 介面,確保在單一條件失效時仍可存取。審核點要覆蓋 MFA 配置變更與使用情況,並以日誌證據支撐合規需求。MFA 是門檻,也是防線的關鍵。多因素認證 的落地需要與現有身份系統深度整合。 實務中,最常見的組合是 TOTP 與推送驗證的混合。
若 VPN 伺服器被入侵,應該如何進行橫向治理
遇到入侵,第一步是隔離受影響的伺服器,並啟動應急審計。快速定位受信任通道與橫向移動的路徑,清查受影響的憑證與金鑰,立即吊銷並重新部署相關節點。接著檢查日誌、比對變更記錄,修補漏洞,並重新驗證授權矩陣與審計機制是否完好。最後啟動事後分析報告,更新風險管控策略與培訓計畫。最重要的是速戰速決的隔離與全面審計。橫向治理 的成敗取決於迅速的憑證吊銷與節點重建。 實務路徑常見為先隔離再重建,逐步清查影響面。 How to access YouTube without login in 2026: practical path and safety considerations
在 2026 年最值得關注的 VPN 安全實務有哪些
在 2026 年,聚焦點放在「可觀察性」與「自動化治理」。日誌長度與日誌保留策略成為風險可見度的核心,憑證與金鑰的生命週期自動化管理至關重要,跨地域合規與分權落地成為新常態。多因素認證的普及度提高,強化了登錄安全。最值得關注的是跨雲與內網混合部署的統一治理,以及對橫向移動的快速偵測與阻斷。2026 年的實務重心在於可觀察性與自動化治理的全面落地。日誌長度 與 憑證自動化 將決定你能否快速回應風險。 最新動態常透過 vendor changelog 與行業討論追蹤。