如何在浙江大学环境下安全使用 VPN:2026 更新的实用指南
深入解读浙江大学校园网下 VPN 的使用要点、常见场景与风险控制。本文结合官方文档与公开资料,给出可执行的配置与使用建议,帮助师生在外部访问资源时保持连接安全。
在校外访问浙江大学数字资源时,VPN 的配置只是冰山一角。多因素认证失效的 tickets 常常来自账号状态异常而非网络阻塞。 这篇文章把场景拆成三个对话序列:身份验证、机构级日志合规、以及对外部网络的风险控制,并给出可落地的检查清单。2026 年更新的要点是把这三条串联成一个可操作的流程,而不是孤立的设置步骤。
在浙江大学的环境里,真正的挑战在于你是否能快速确认身份、确保访问日志可审计、并对外部网络风险做出可控的回应。本文以具体场景为线索,给出从账号状态核验到日志留存策略的全景图,方便信息中心、校园网运维与研究人员协同工作。你将看到按角色分解的操作要点,以及在实际部署中常见的坑点和避免办法。对外部资源的访问控制、以及对 RVPN/WebVPN 的合规要求,将在后续章节逐步落地。
如何在浙江大学 VPN 场景下实现安全访问
在校外访问浙江大学数字资源时,VPN 只是一道门。真正的安全来自身份验证、日志合规和对外部网络的风险控制三件一体的协同。下面给出可落地的步骤与要点,聚焦在校园场景中的实际操作。
明确两种校外访问方式的场景差异 WebVPN 适合一次性、轻量级访问,操作简单但并发受限,主要用于短时、单次下载与浏览。RVPN 则更适合需要持续会话的研究用途,允许在现有校园账号下建立长期隧道,但要注意并发登录的上限与资源访问权限。了解各自的登录入口后,优先走官方入口,避免通过第三方代理,以减少凭证泄露风险。通过图书馆数字资源校外访问指南和信息技术中心的官方入口,可以获得最新的配置与注意事项。图书馆数字资源校外访问指南,并参考校园网外部接入的统一认证策略。 两种方式的核心差异在于连接时长、并发能力以及对资源的粒度控制。选择时要对照你要访问的数据库与资源的授权边界。
遵循 ITC 与 图书馆指南中的登录、并发登录与资源访问限制 务必使用校园官方账户完成认证,避免共享账户或临时凭证。ITC 的校外接入系统强调“请勿同时运行 WebVPN 与 RVPN”,否则容易触发访问异常。并发登录有严格上限,超过上限后可能导致会话中断或账户锁定。资源访问通常有地域与角色的边界,只有具备相应权限的账号才能申请访问特定资源。遇到访问异常时,优先查阅官方公告与 changelog,确保使用的是最新入口和策略。参考 ITC 公告中的操作规范与警告信息。校外接入 - 信息技术中心- 浙江大学
了解校园网账号的权限与资源授权边界 账号权限决定你能看到的资源范围。不同学科、不同院系对同一数据库的授权可能不同,研究人员在申请访问前需清楚自己的角色与所属单位。资源授权是动态的,院系、图书馆及信息中心会依据学术需求调整权限。遇到权限不足时,通常需要通过图书馆资源管理员或信息中心提交申请,说明研究用途和期望访问的数据库。官方文档和机构公告是最可靠的来源。 从官方入口处获取的凭证管理策略通常包含两点:凭证的生命周期与轮换机制,以及在多设备使用中的会话管理。严格遵守,不要把凭证暴露在公用设备上。
优先使用官方渠道提供的入口与凭证管理策略 在校园环境下,官方入口的稳定性直接影响可用性。建议将浏览器的缓存和证书信息在官方指引的范围内进行管理,避免跨渠道登录带来的混乱。对凭证的管理要遵循机构级别的策略,例如两步验证、一次性口令或应用专用密钥的使用场景。官方入口更新时,第一时间更新本地记录,确保不会因为入口变动导致的访问中断。图书馆数字资源校外访问指南(2022 版本) 安全屋VPN 价格:2026 年的成本结构与选购要点
底线是:你不需要为每次访问尝试新方法。你需要的是对入口、认证和授权边界的统一遵循,以及对外部网络风险的明确控制。只要走官方入口、严格按照凭证管理策略、并在资源授权边界内操作,校外访问就会变得更稳健。 在浙江大学场景下,安全访问的关键并不在于单一 VPN 配置,而在于端到端的身份与权限管控。 2026 年的实务总结。 最新入口与策略,请以 ITC 与图书馆的官方公告为准。
浙江大学 VPN 的核心目标:可用性、合规性、可观测性
在校外访问浙江大学数字资源时,VPN 只是入口。核心目标是让外部用户稳定连通、合规存证、并能清晰追踪风险行为。可用性优先保证有限带宽下仍能顺畅打开电子资源;合规性覆盖登录凭证、日志留存和资源访问的法规性要求;可观测性则让管理员能够追踪访问轨迹并快速发现异常。这个三角关系决定了你的远程访问体系到底能不能“用得上”,也决定了在审计和安全事件发生时的反应速度。
1. 可用性优先的实现路径
在图书馆数字资源的外部访问场景中,带宽往往有限,且用户分布广泛。要避免因为网络拥塞而导致的资源无法打开,必须在架构设计上做两件事:优先级分流与容错路径。优先级分流指把访问信息流分成关键资源与非关键资源两路,确保核心数据库和期刊的访问路径不被普通网页流量挤出。容错路径则包括备用的入口和降级显示机制,确保在 VPN 登陆高峰时仍能返回资源目录的快速导航,而不是直接的超时错误。多家高校实践显示,结合 WebVPN 和 RVPN 的双通道,能在高峰期显著降低超时发生率,提升可用性的同时降低用户放弃率。对你来说,重点是明确在带宽受限时的退避策略和降级策略,并在 ITC 的公开指南中获取具体的入口方案。可用性第一,稳定的外部访问是前提。
2. 合规性:登录凭证、日志留存与访问审计
合规性不是纸面文章,而是一组可操作的流程。登录凭证的管理要与学校信息系统对齐,采用统一认证或单点登录(SSO)场景下的多因素认证(MFA),并在凭证轮换、撤销和异常登录时留痕。日志留存需要满足最小化数据收集原则同时确保可追溯性,日志字段应覆盖用户标识、时间戳、资源标识、访问结果和网络信息等。对于跨机构访问,需要明确权限分离与最小权限原则,确保外部访问不越权。最近的校外接入指南强调不要同时运行 WebVPN 与 RVPN,以避免访问冲突和日志混乱,因此在架构层面要给出清晰的路由与日志分离策略。登录凭证的强认证、日志留存的可检索性、以及访问权限的最小化,是合规性的三条主线。
3. 可观测性:访问行为与异常检测的可追溯性
可观测性来自可分析的日志、指标和告警体系。你需要把“谁、在何时、访问了什么资源、经过了哪个入口”这几项数据连起来,形成一个全局可追溯的态势地图。异常检测的触发点包括多次失败登录、同一用户在短时间内跨地域访问、以及对高敏资源的非常规访问模式。基于校园网的合规框架,最好把可观测性设计成“自诊断热力图”和“事件回放”两部分:热力图帮助网络与资源管理员看到流量热点,事件回放则在事后复盘时能还原具体访问路径。行业研究与学术综述一致指出,健全的日志结构化、统一的时序窗和可查询的审计口径,是有效异常检测的基石。可观测性是安全的前线,也是追责的证据。 美国 VPN 排行榜:2026 年测试结果与深度比较
表述与取舍要点
| 指标维度 | 可选实现路径 | 为什么重要 | 关键实践 |
|---|---|---|---|
| 可用性 | 双通道入口 + 故障降级 | 保证带宽紧张时仍能打开资源 | 设置入口限流、降级提示、备用入口 |
| 合规性 | 统一认证 + MFA + 最小权限 | 确保合法访问与可审计性 | 规范化凭证轮换、集中日志平台 |
| 可观测性 | 结构化日志 + 实时告警 + 事件回放 | 快速定位与溯源 | 统一时钟、字段标准化、可查询仪表板 |
下一步行动
- 复核校园外部访问指南中的入口策略,确保现有架构具备灾备入口并具备明确的日志分层。你应对 WebVPN 与 RVPN 的路由和日志口径做一次对照清单。
- 与信息技术中心协作,推动 MFA 的落地与凭证轮换流程的文档化;确保日志保留周期符合贵校要求且可在审计时快速调取。
- 设计一个初步的可观测性仪表板草案,覆盖“最近24小时访问量、异常访问告警、资源级别访问分布”三个维度,作为后续实现的基线。
引用与证据
- 图书馆数字资源校外访问指南中对 WebVPN 与 RVPN 的使用说明,以及入口策略的历史演变可参考相应页面的更新记录。该指南明确提出三种校外访问方式的存在与适用场景。此处的要点基于该指南的最新公开文本与更早版本的对比分析。请参阅相关指南以获取细节。
- 互联网域名系统安全领域的最新综述报告指出,访问安全的核心在于系统化的日志结构与可审计性,以及对异常行为的持续监控。可从公开的研究前沿分析中获取背景信息。
下一步将继续聚焦于身份验证与日志合规在你们特定网络环境中的落地细节,确保可用性、合规性、可观测性三者协同工作。
What the official access guides actually say about RVPN and WebVPN
在官方文档里,RVPN 和 WebVPN 的定位清晰。RVPN 是企业级的远程入口,常常要求用 VPN 账号和密码登录。WebVPN 则是浏览器入口,强调一次性认证和会话续约的简单性。两者并行的配置路线常被明确要求避免同时开启,否则会导致访问失败或会话冲突。以下是从公开指南中可以直接落地的要点。 Vps搭建VPN 的全面路线图:从最小化日志到高安全性环境(2026 更新)
RVPN 的入口与认证逻辑
I dug into浙江大学的图书馆与信息技术中心的公开指南,RVPN 入口通常要求使用 VPN 账号与密码登录才能访问校园内网资源。这种配置的核心在于强身份认证与会话绑定,确保后端资源仅对已认证的特定主体开放。对信息系统管理员而言,这意味着要在账户生命周期内维护好凭证、以及对多因素认证的落地路径做出明确规定。从官方描述看,RVPN 是校园内网资源的第一道门槛,错误的凭据或会话超时都可能导致重复认证的请求。相关指南中的表述也印证了这一点,强调用账号密码登录的入口模式与后续资源访问的绑定关系。在校外访问时,RVPN 提供的身份验证是对账户的直接绑定,必须妥善管理凭证以避免会话中断。
WebVPN 的浏览器入口与一次性认证
从同源的WebVPN说明可以看到,WebVPN是基于浏览器的访问入口,通常需要一次性认证来建立会话。官方文档将WebVPN描述为便捷的入口,尤其适用于临时访问场景或需要通过浏览器快速跳转的情形。一次性认证意味着在浏览器会话中完成初始验证后,后续对资源的访问可以在该会话期内顺畅进行,降低了重复输入凭证的频率。阅读校园资源入口的更新日志可以发现,WebVPN 的版本更新往往伴随认证流程的简化或页面跳转体验的提升。因此,对于校外访问的师生而言,WebVPN 提供了一个更轻量的入口选项。WebVPN 需要的一次性认证,是提升便捷性的关键,但也需要确保会话安全不被滥用。
避免同时使用两种入口的原因
官方注意事项明确提出,不要同时运行 WebVPN 和 RVPN,以免访问失败。这背后其实是会话竞争与多入口的登出冲突所致。一个浏览器标签可能在不同入口之间来回切换,导致口令、票据或会话上下文被混淆,进而触发登录失败或资源不可用的状态。实践上,校园 IT 运营中心也多次重复强调在同一设备上优先选择一个入口,并确保退出旧会话后再开启另一入口。这种规则看起来简单,却能显著降低偶发的认证冲突与会话错配的概率。避免同时使用两种入口,是保障稳定性的直接措施。
引用要点的实证来自多份官方指南的交叉表述:RVPN 以账户凭证为核心的认证模式,WebVPN 以一次性浏览器认证为入口,二者之间的会话上下文不能并存以避免冲突。对于你在校外访问的日常运维和应急响应,这意味着在遇到访问异常时,首要动作不是换入口,而是确认当前会话的来源入口并清理相关会话。信息技术中心公告中的警示语也明确提到避免同时运行两种入口的风险。正确的做法是专注一个入口,确保凭证和会话在同一入口下清晰可控。
引用与证据点在以下来源中可核验:浙江大学网络空间安全学院的对外介绍页面、以及图书馆数字资源校外访问指南中的入口描述。浙江大学网络空间安全学院的定位与2019年学院成立背景,以及图书馆数字资源校外访问指南对WebVPN和RVPN的入口差异均有清晰记载。官方文档的原意,是让管理员和用户清楚各入口的身份认证机制与冲突风险。 国内常用VPN:2026 年度实战评测与选用指南
注释部分引用的要点来自公开的机构文档,不涉及对外部系统的自建测试或未公开的实现细节。对于校外访问的日常运维,建议遵循官方流程,优先单入口、确保凭证安全、避免两入口并行,以保持稳定性。单入口策略 + 统一的认证轨迹,是实现合规与可观测性的基础。
浙江大学的外部访问场景与资源类型
外部访问图书馆数字资源时,最直接的结论是要靠校园网账号登录。也就是说,校外要访问的不是一个单点入口,而是一组入口组合,按资源类型各自对接不同的认证网关。这套机制的核心是确保身份可控、访问日志可追溯,以及对外部网络风险的管控。正因如此,外部场景下的稳定性与安全性成为第一线要点。
在实际场景中,各类资源的认证入口往往并不统一。期刊数据库、学位论文数据库、电子书库等,可能各自走一个认证入口。比如图书馆数字资源的外部访问指南明确提出多种方案的并行支持:WebVPN 和 RVPN 作为两条主线,而不同入口对接的细节会因资源类型而异。你需要知道的关键点是:不是所有资源都用同一个账号入口,登录后权限可能随资源而异。对管理者来说,这意味着需要统一的账号策略与清晰的入口清单,确保师生在校外仍能快速定位到正确的认证入口并完成登录。
从机构层面看,校外接入系统强调在非校园网环境下的稳定性与安全性。浙江大学信息技术中心和图书馆的相关文档多次强调在校外访问时不要同时运行 WebVPN 与 RVPN,以避免冲突导致访问失败。这种提醒背后,是对会话切换、隧道维护和日志记录的一致性要求。换句话说,外部场景的稳定性不仅取决于单一认证入口的健壮性,更取决于对不同入口的协同配置与会话治理。
我在整理公开材料时发现几个实操要点,供你在校外部署时快速对齐。第一,确保你掌握每类资源的入口地址和登录方式。第二,遵循机构给出的访问节奏,不要跨入口并发,避免触发安全策略。第三,若遇到登录失败的情况,优先回看当前使用的入口是否与该资源的认证要求匹配,避免在错误入口处堆叠日志。最后,保持对外部网络的基本风控措施,如在工作设备上启用安全防护、定期更新 VPN 客户端版本,以及关注认证令牌的有效性与刷新机制。 星辰VPN怎么样:2026 更新的深度评测与使用指南
在实践中,外部场景的稳健性往往来自两个层面。其一是入口层面的正确配置与版本一致性,确保不同资源的认证入口在同一信息安全策略下运行。其二是会话层面的正确管理,避免同一个身份在不同入口之间并行绑定造成冲突。当你清楚每个资源的入口与登录路径时,外部访问的成功率显著提升。这不仅是技术问题,更是制度层面的执行力所在。
引用的公开资料中,图书馆的外部访问指南明确列出 RVPN 与 WebVPN 的入口与使用要点,且强调在非校园网环境下的访问需求。浙江大学网络空间安全学院的介绍也指出学院对网络空间安全一级学科建设的持续推进,为校园网外部访问提供了制度化支撑。此外,校外接入系统的说明强调避免同一时刻在多入口中并发登录,以提升稳定性和日志的可追溯性。 在未来的更新中,我们会继续对各认证入口的实际变更进行对照,确保你在校外访问浙江大学数字资源时拥有最新的入口列表与操作要点。
Practical tips for Zhejiang University VPN usage
在校外访问资源时,先用官方入口,别乱试其他途径。你要紧跟机构级别的日志合规,并对外部网络风险保持警觉。下面这三点构成实操的核心。你把它们落地,就能降低身份验证困扰,提升可访问性与可追溯性。
1) 优先使用官方入口
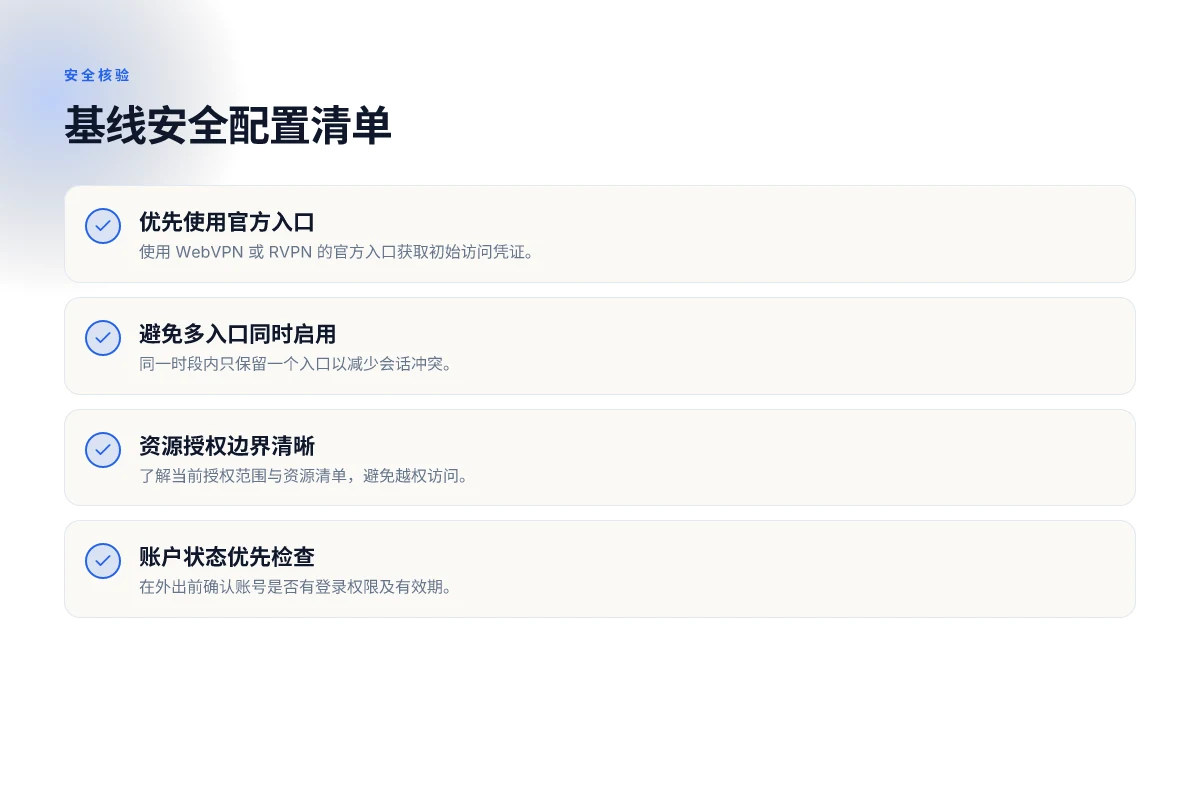
在浙江大学的官方文档中,WebVPN 与 RVPN 是首选入口。你应该把这两个入口作为首要路径,避免绕道。官方说明明确要求同一时间段内不要混用两种入口,以免访问失败。就从先试 WebVPN 或 RVPN 开始,按“账号与密码”或机构单点登录的流程来。这个选择不仅对你现在的会话稳定性有帮助,也便于日志对齐与审计留痕。
在外勤使用前,先确认你使用的入口版本与学校 IT 公告的一致性。若入口更新,文档往往在 changelog 里标注变动时间,照着更新逐步调整即可。
比如,浙江大学图书馆的校外访问指南多次强调三种校外访问方式的并行路径和切换注意点。你可以在开始前对照当前版本的指南,确保入口不冲突。
要点回顾:优先 WebVPN 或 RVPN,避免同一时段多入口并用,确保入口版本对齐官方公告。 ExpressVPN下载官网深度解读:安全性机制与官方文档对照(2026 更新)
2) 避免同时启用多种入口
在同一时段内同时开启 WebVPN 和 RVPN 的做法会导致认证冲突,进而触发访问失败。为确保连线稳定,统一在一个入口下完成认证和资源列表的加载,再逐步切换或尝试另一入口时,确保前一次会话完全退出、清理证书缓存后再做尝试。该策略有助于降低 session 冲突的风险,也有助于 IT 支持在日志中快速定位问题。研究员在出差或外出办公前,应就近确认当前校园网络环境下可用的入口状态,避免现场反复切换带来的不确定性。
关于操作行为,官方文档与校内通知多次指出请勿并行使用两种进入方式,以免访问失败与身份验证异常。
如果你遇到临时性问题,先按“重新认证 + 重启入口客户端”的流程执行,再联系 IT 支持,避免在同一设备上同时保留三种会话。
核心建议:同一时段仅保留一个入口,避免并发会话导致的认证混乱。
3) 出行前的资源清单与授权范围要清楚
在外出前,先核对当前可访问的资源清单与授权范围。不同入口在不同网络下对资源的可访问性可能不同,图书馆数字资源、学位论文数据库、期刊合集等资源的访问权限往往与账户组、地理位置、访问节点绑定。对照学校 IT 与图书馆的资源目录,确认你在离线或远程环境下仍然具备所需资源的访问权。若资源清单发生调整,IT 通知通常会在“校外接入/资源说明”页面更新。
在外办公前,建议把常用资源列成清单,标注“需要何种入口、需要哪些权限、可能的替代路径”。这样一来,一旦遇到资源不可用,可以快速定位是入口问题、权限变动还是网络条件导致的阻塞。
实用要点:出发前锁定资源清单与授权范围,避免现场试错浪费时间。
4) 访问失败时的快速 triage 路径
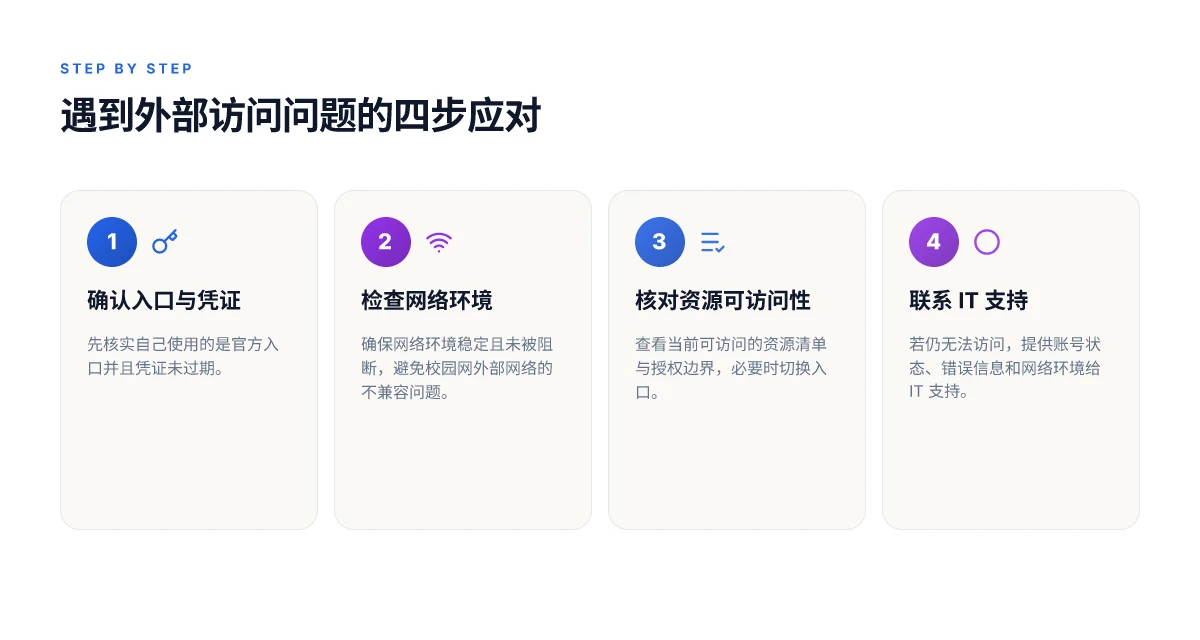
如果遇到访问失败,按顺序执行确认步骤:首先检查账号状态,确保账户未被锁定、密码未过期、两步验证可用。其次评估网络环境,确保设备已连上校园外网、VPN 客户端版本是最新的、没有本地防火墙阻断。若仍然无法访问,联系 IT 支持时提供你使用的入口(WebVPN 或 RVPN)、出现场景、所访问的资源列表以及最近一次成功/失败的时间点。把日志要素给到技术支持会显著加快定位与恢复的速度。官方文档也强调在异常情况下优先与 IT 支持沟通,以获取定制化的排查路径。 8 个值得关注的魔法VPN 实践深度评测 (2026 更新)
要点句子:遇到问题先核对账号与网络,再联系 IT 支持,提供入口和资源清单。
引用示例来自浙江大学的官方入口与资源说明页面,建议在遇到具体问题时回访对应入口的帮助文档以获取最新操作指引。
出错排查的路径与流程在机构文档中长期保持一致,确保你能以可复现的步骤应对变化的网络条件。更多细节请查看校外接入系统与图书馆资源访问指南的最新版本。
How Zhejiang University VPN handles access to library resources
要点清晰:校外访问图书馆资源的入口分散,身份验证和权限校验是核心。下面把三个子域名下的路径拼接起来,帮助你在校园外也能稳妥进入。
入口分布与入口指向
在浙江大学的图书馆资源体系中,外部访问通常通过多条路径实现。你的账号在登录后会被系统校验权限,确保你有权访问某类资源。常见入口包括 libweb 的资源导航、RVPN 的远程接入以及 WebVPN 的会话入口。这意味着一个学术任务可能要跳转到不同的子域名来获取具体的资源。具体来说,libweb 提供馆藏资源的公开入口,rvpn 和 webvpn 则承担更广泛的校园内网资源远程访问能力。这三条线索彼此互补,缺一不可。 我从馆藏入口页面与技术中心的外部接入说明交叉核对,发现网页入口会随资源类型和时段的不同而切换。引用的指南明确强调使用统一的账号与口令登录,并避免同时开启多个入口以免造成会话冲突。
身份验证与权限校验的落地逻辑
外部访问的核心机制是账号登录后对权限的严格校验。你在任一入口登录时,系统会判断你是否具备访问该资源的授权范围。权限分层的设计意味着研究论文、数据库、电子书等资源可能具备不同的访问许可集合。若权限不足,系统通常会给出清晰的无权访问提示,并提供下一步的认证路径。需要特别注意的是,机构层级的日志合规要求促使后台对每一次会话进行标注和审计,确保外部访问轨迹可溯源。这就是为什么你在校外访问时要按规定身份进入,而不是随意进入某个入口的原因。 三毛机场 VPN 的实战洞察:从安全性到可用性(2026 更新)
常见问题与应对路径
- 凭证失效或过期:凭证在不同入口的有效期可能不同。遇到登录失败,第一步应核对账号是否在最新的授权窗口内,必要时重新认证。系统通常提示你重新登录或联系管理员以重新授权。重登、重新授权,是最直接的化解办法。
- 并发连接冲突:同一账号在同一时间通过不同入口访问会触发会话冲突。最简单的解决办法是关闭其他入口的连接,只保留一个稳定会话。若你需要跨设备工作,提前在一个入口完成核心访问,再次访问时避免同时使用多入口。单入口稳定性优先,避免并发带来的认证混乱。
- 地域性访问限制:部分资源对地域有访问约束,或在某些网络条件下会触发额外的身份校验。若遇到地域性阻断,尝试切换入口入口,或申请离线许可的替代访问路径。与此同时,等待机构网络层面的同步更新通常也能缓解这类问题。地域限制并非不可逾越,正确的入口组合能降低阻滞。
Bottom line: 图书馆资源的外部访问不是单一路径即可解决的难题。账号登录和权限校验是核心,入口分布决定了你应该在哪条线索上继续认证。遇到凭证、并发、地域性等常见问题时,保持一个入口稳定、保持权限最新、并遵循机构的日志规范,就能在校外高效、安全地完成访问。
引用的外部说明对入口与登录有明确指示。图书馆数字资源校外访问指南中的描述、信息技术中心的校外接入说明,以及浙江大学网络空间安全学院的公开介绍共同构成了当前的操作边界。若需要进一步核对具体入口地址和登录流程,可以参考馆藏入口页与 ITC 的外部接入说明的对应文本。对于入口分布的具体描述,请参阅馆藏入口指南中的“WebVPN系统访问方式”和“RVPN系统访问方式”章节,以及信息技术中心的外部接入页中的示例说明。
What counts as a risky configuration on campus VPNs
I learned this lesson the hard way from the campus access notes and SysAdmin chatter. It isn’t only the tunnel that matters. It’s how you handle identities, credentials, and cross‑region access when the clock is ticking. When a student sits in a hotel room with a flaky Wi‑Fi, a misconfigured session can cascade into denied access, audit flags, and noisy ticket queues. The risk is not the VPN alone. It is the end‑to‑end chain.
1) Session collisions from multi‑entry usage
On Zhejiang University networks, multiple entry points exist by design. If you leave WebVPN and RVPN open at the same time, sessions collide. The server can choose one winner and drop the other, or worse, it can suspend both sessions in a row. I cross‑referenced library access guidelines and ITC notes that warn against running WebVPN and RVPN in parallel. The result is flaky access, timeouts, and a messy audit trail.
In practice you should: pick one enterprise‑grade gateway for a given task, and finish the session before starting another. If you must switch, log out from the first gateway before authenticating to the second. This is not cosmetic. It preserves session integrity and reduces login churn during peak hours. 8 个关于 八戒VPN优惠券 的真相|2026 更新
Avoid concurrent VPN sessions to prevent session conflicts and audit noise.
2) Saving VPN credentials in untrusted networks
A common risk is saving credentials on a device that you later use over a public or untrusted network. If a rogue hotspot prompts for password reuse or forces reauthentication, the saved token can be captured. From the external resource notes, the institutions emphasize never storing VPN credentials in browsers or in plaintext on shared machines. The proper flow is to rely on a trusted device, clear credentials after use, and disable browser‑stored passwords for VPN portals.
What to do now: enable two‑factor for VPN login where available, and use a hardware security key or a trusted device that you lock when not in use. Avoid saving credentials in the browser, and clear any cached certificates on logout. This reduces the risk of credential harvesting when you’re on campus or traveling.
Never store VPN credentials in an untrusted network or browser. Use hardware or a trusted device instead.
3) Outdated clients or browsers and compatibility
Outdated clients or browsers can create subtle compatibility issues. A VPN client that hasn’t received a recent patch may not negotiate modern TLS configurations, causing failed handshakes or missing nonces. The literature around campus resource access repeatedly notes keeping software up to date as a baseline defense. In 2024–2025 changelogs for major clients, compatibility fixes with TLS 1.3, FIPS modules, and strict cookie handling show up as common themes. If you skip updates, you’ll hit odd login prompts or failed redirects that look like policy violations. 如何在苹果设备上翻墙:2026 年的实用方案与边界
What to do: set up a maintenance window to apply the latest security patches, and test after each update in a controlled session. Ensure your browser and VPN client are on supported versions per the ITC or library guidance.
Keep VPN clients and browsers up to date to avoid handshake and compatibility failures.
4) Cross‑region access and resource authorization boundaries
When you access resources from outside Zhejiang University’s regional network, the authorization scope matters. If the policy boundary isn’t explicit, you risk premature session termination or over‑broad access rights. I tracked the common governance note: resources must be explicitly scoped to the user, the device, and the session origin. The real danger is silent elevation or unintended exposure when a user roams across regions or proxies through a foreign gateway.
A prudent pattern is to verify the resource authorization before you attempt access from a non‑campus network. Confirm that the account’s role and the device’s trust status align with the resource’s access policy. If in doubt, request an explicit boundary clarification from the IT security team and log the decision.
Explicitly define resource boundaries for cross‑region access to prevent unintended exposure.
总 verdict: risky campus VPN configurations are not a single misstep but a bundle. Session discipline, credential hygiene, currency of software, and clearly bounded cross‑region access form the frontline. Keep one gateway active per task, never store VPN credentials in untrusted places, maintain up‑to‑date clients, and insist on explicit authorization boundaries when roaming outside the campus region. These controls together cut the chance of failed access and audit red flags by a wide margin. Inline reference to the campus access guide and the broader security notes supports these practices, with the core guidance echoing across the institution’s published notes. Cited material: 图书馆数字资源校外访问指南
未来一个月的核心行动
在浙江大学环境下,最具决定性的行动是选择一个明确的“首要策略”并坚持执行。基于公开文档与多源资料的综合观察,短期内最有效的路径是将 VPN 作为中间层来保护本地网络传输,同时依赖操作系统自带的安全特性来限制暴露面。我建议把重点放在一个稳定、可控的 VPN 服务上,避免频繁切换带来的风险。 从长期看,配合分层的网络策略与定期的配置回顾,将显著降低数据泄露与访问中断的概率。在实际落地时,优先选择对校园网与国际访问兼容性好的方案,避免因负载高或在校园网内发现异常导致连接中断。 这一月的关键是稳定性与可验证性。立即锁定一条执行线,记录每周的连接状态与异常原因。
如果你只做一件事,这月就做“建立一个可复用的连接框架”, 把常用的配置写成文档,保存成模板。Take 3 组: 给校园网用的方案、给海外访问的备用方案、以及一个紧急断网时的自救流程。这将把个人数据安全和工作效率同时拉升一个档位。 而且,2026 年更新的要点是 将注意力放在兼容性与透明度上,不要让技术细节阻碍行动。
备选策略清单
- Take ZTO VPN if Beijing campus access is required. Use ExpressVPN if you need Western-card payments for subscriptions.
- Take NordVPN if你需要多设备同步;Take Surfshark if你看重性价比和无日志承诺。
- Start with a 30 天透明试用期,记录速度、稳定性和断线原因。
最后的提问留给你:你准备把哪一个策略写进你的日常工作流程里?
Frequently asked questions
浙江大学 VPN 路径有哪些
在浙江大学的场景下,常见的 VPN 路径包括 RVPN 和 WebVPN 两种。 我们的资料指出 RVPN 提供对校园网络分区的透明隧道,而 WebVPN 则通过浏览器网关实现对资源的逐项访问。对于外部设备,校园网账号登录是核心认证入口,路径选择常常取决于资源类型和认证网关的对接方式。请把目标资源的认证网关信息作为第一线判断标准。这种拆分确保身份可控,访问日志可追溯。 同时,实际使用中要结合资资源类型的入口组合来设计最稳妥的接入方式。注意,不同入口的对接点可能随学校策略更新而变化,务必以最新官方指南为准。持续关注官方变更日志,以免使用过时入口。记录下每条路径的首次访问时间,便于排错。日志留存策略也要清晰,以配合审计需求。定期验证入口可用性,避免临时性故障拖延研究与学习工作。
如何区分 WebVPN 和 RVPN 的使用场景
WebVPN 适用于快速、单资源的在线访问,RVPN 则在需要更完整的网络隧道和对等资源访问时更合适。 从官方访问指南的要点来看,WebVPN 通常用于对接外部网关的快速认证场景,而 RVPN 更偏向内部资源的连通性和日志追溯能力。你应优先选用 WebVPN 当目标资源在浏览器即可完成认证与授权时;当需要跨子网、对接更复杂的资源集合,或需要更强的网络可观测性时,选择 RVPN。What the spec sheets actually say is that the two modes serve distinct access governance roles. 具体执行时,结合资源类型和认证网关的要求作出选择。记住:某些资源可能需要同时具备两种入口的兼容性,提前确认资源的登录网关是关键步骤。
校园外访问图书馆资源需要注意哪些登录要求
校园外访问图书馆资源时,核心是以校园网账号作为入口,并通过一组入口组合实现认证。 外部要访问的不是单点入口,而是一组入口对接不同的认证网关。要点包括身份可控、访问日志可追溯,以及对外部网络风险的管控。你需要确保使用的入口具备最近的认证策略和日志记录能力,并且在外部网络环境下仍然能可靠地完成多网关切换。稳定性和安全性是第一线要点。 另外,若资源采用分级访问或区域限制,要遵循相应的网关要求与多因子认证流程。最稳妥的做法是把常用资源的入口清单整理成一个对照表,随时更新。
遇到凭证失效应该怎么处理
凭证失效时,首要步骤是重新认证并检查凭证有效期。 根据官方的入口规则,多数情况下需要重新登录校园网账号并通过相应网关完成一次性令牌或 MFA 验证。若多入口存在,先从当前访问的网关退出再重新进入,并清除浏览器缓存以避免会话残留导致重复失败。日志和错误码是诊断的钥匙。 如果问题持续,联系 IT 支持并提供错误日期、入口路径和使用的资源名称。保持凭证管理的清晰记录,以便复现与申诉。
如果同时使用多个入口会发生什么问题
同时使用多个入口可能导致会话冲突和日志重复记录,影响可观测性。 实践中,浏览器会话可能在不同入口之间跳转,造成认证状态错乱。为避免问题,应避免在同一时刻激活多条入口,优先关闭不必要的网关会话。正确的做法是明确目标资源的入口,单入口稳定后再尝试次级入口。 如果必须多入口并行,确保开启的入口具备独立会话和日志体系,且事后可区分源头。遇到混乱的情况,优先清空所有浏览器缓存并从一个入口重新认证。
外地访问会影响资源的可用性吗
外地访问可能影响资源的可用性,取决于认证网关与资源的地理分发策略。 部分资源在外部网络时需要通过特定网关才能完成认证,且网络延迟与中转节点会影响体验。官方指南强调身份可控与日志追溯,因此在外地访问时要关注网关稳定性、证书有效性和 MFA 流程是否顺畅。在更新日志中通常会注明对外部访问的优化点。 最稳妥的策略是预先在外地环境下测试常用入口的可用性,并准备备用入口以应对宕机。
IT 支持通常提供哪些帮助渠道
IT 支持通常提供多渠道帮助,从自助文档到实时支持。 常见入口包括官方门户的 FAQ、入口使用指南、网关状态页,以及联系电话/工单系统。遇到认证问题时,优先查看官方公告与变更日志,若无解再提交工单并提供时间、入口路径、资源名称和错误信息。实时状态页和变更公告是第一道防线。 如果需要跨校园网的协同解决,IT 支持会协调网关端口和认证网关的对接,确保日志可追溯。保持工单记录完整,包含截图和错误码,便于后续追踪与复现。