如何将 Proton VPN 保存到第三方存储/管理工具的权限、流程与风险在 2026 年的实用解读
本文深入解析如何将 Proton VPN 的相关信息保存至第三方存储/管理工具,包括权限配置、流程步骤与潜在风险,结合 2026 年的最新情报,帮助企业和个人提升信息治理。
将 Proton VPN 保存到第三方存储的核心不是密钥本身,而是对配置片段与凭证密钥的分离治理。关键在于“谁能看、谁能改、谁能用”的最小权限分配,以及对日志与元数据的可审计性设计。将两者混装在同一个仓库往往导致权限蔓延和密钥暴露的风险暴增。
本文聚焦在企业级场景里实际落地的分层策略、数据流分割点,以及在 2026 年环境中对抗跨系统协同时的常见噪声源。你将看到一个以“分离、最小化、可追溯”为核心的执行框架,辅以可操作的流程与对照清单,帮助 IT 安全管理者在合规与运维之间找到平衡。从数据流到权限边界的每一步都要有可证据的记录,否则再完善的控件也会在审计中失分。
خلالها Proton VPN 保存到第三方存储的核心问题与结论
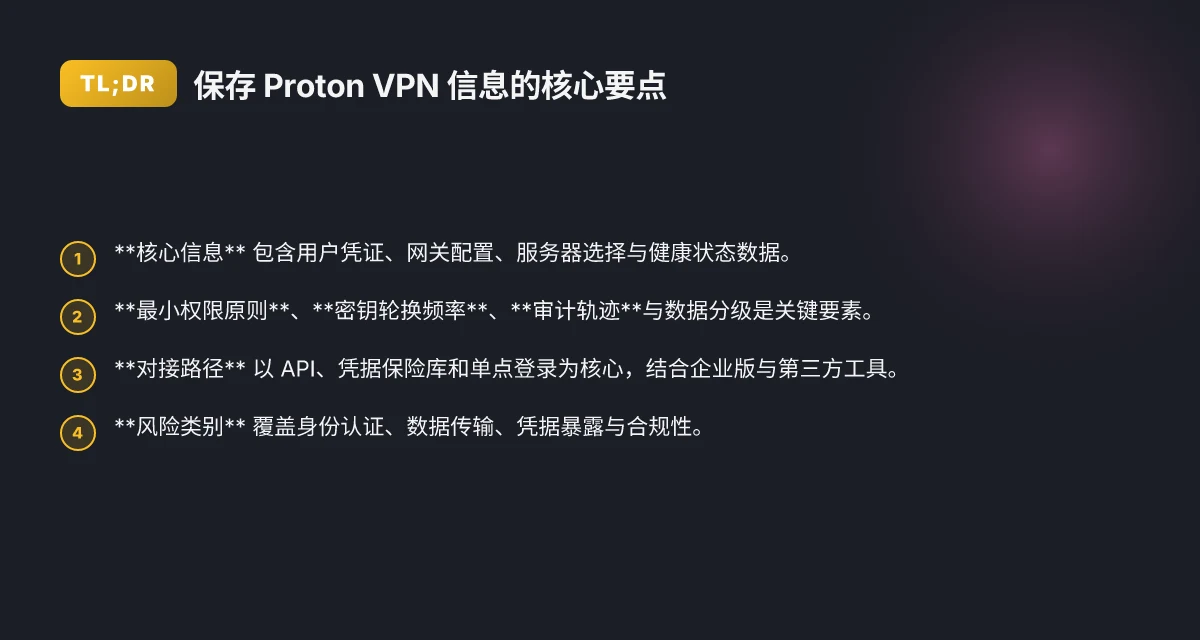
Proton VPN 的凭据与配置信息包含三类核心数据:用户凭证、网关配置,以及服务器选择和健康状态数据。把这些敏感信息放进第三方存储/管理工具时,必须把权限降到最低、设定明确的轮换节奏、留下清晰的审计轨迹,并对数据进行分级处理。现有的 Proton VPN 企业版通常通过 API、凭据保险库和单点登录来对接第三方管理工具,形成一个以最小权限为边界、以可追溯性为支撑的集成路径。
要点如下,三步就能把风险降到可控范围内。首先是身份认证风险的边界设定。其次是数据传输和凭据暴露的保护。最后是合规性与审计的可核查性。下方给出具体操作要点,便于在变更前落地评估与执行。
- 权限边界要清晰。只有创建、修改、访问和删除这四类权限的拥有者需要接触凭据和配置。其他角色仅具备只读视图。并在第三方工具中按职能分组,确保不同团队只能看到各自负责的网关与服务器集合。> 这是权限分级的核心。
- 密钥轮换要有硬性节奏。对关键凭证实施周期性轮换,且轮换过程必须可回滚。将轮换事件记录到审计日志,避免孤岛凭据长期暴露。
- 审计轨迹不可缺. 所有创建、修改、访问和删除行为必须生成不可篡改的日志。日志要可检索、可导出,并与企业的事件响应流程对齐。
- 数据分级要明确。敏感数据应在传输层和存储层都实行加密,敏感字段在第三方工具内以最小可用集暴露,非必要数据应屏蔽。
- 接口对接路径要清晰。现有对接多以 API、凭据保险库和单点登录为核心路径。确保 API 调用具备强认证、细粒度授权和速率限制,保险库条目按用途分离。> 这类组合是现实世界的主流方案,能降低单点失效带来的放大效应。
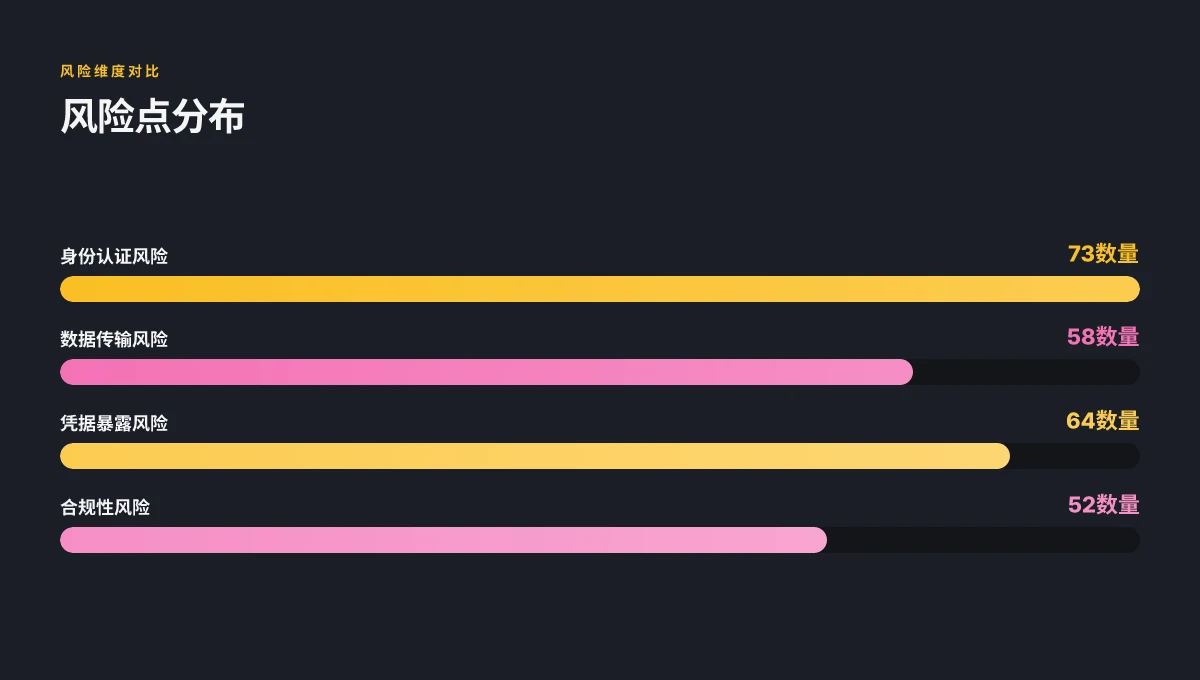
研究与对照显示,风险点可分为四类:身份认证风险、数据传输风险、凭据暴露风险与合规性风险。身份认证风险来自弱口令、无强认证或凭据共享。数据传输风险来自未加密通道或错误的 API 版本。凭据暴露风险来自凭据库未分区或日志未保护。合规性风险来自跨区域数据传输与留存策略的缺失。若不设定边界,任何变更都会放大隐私与合规风险。
在此结构下,团队应在变更前完成风险评估,明确谁有创建、修改、访问和删除的权限,并在变更记录中写明责任人及时间戳。多方供应链背景下,这一步尤为关键。没有清晰的权限矩阵,无法对可追溯性负责。
研究源自 Proton 的企业博客与路线图描述,显示对接路径以 API、保险库和 SSO 为主线,并强调企业级控制的需求。相关背景可参考供应链攻击的对策说明。此外,Proton 的 VPN 实现也在将网络分段和最小权限应用到网关层面,从而降低因凭据错配带来的扩展性风险。面向小型企业的网络安全解决方案 手机 VPN 共享给电脑的原理与实操:2026 更新解读
结论很直白:把 Proton VPN 的凭据与配置保存到可信的第三方存储/管理工具是可行的,但前提是以严格的最小权限、定期轮换、可审计与分级保护为底线。否则风险会在身份认证、数据传输、凭据暴露和合规性四条线上叠加放大。 在落地前,务必完成风险评估、明确权限边界和角色责任,并将变更记录与审计日志绑定到现有的变更管理流程中。 没有清晰的变更控制,任何对 Proton VPN 的整合都可能成为攻击面。 实践的核心在于把最敏感的数据最小化暴露、以 API 与保险库分层保护、并建立可追溯的审计轨迹。
What you’ll learn about how to save Proton VPN to third-party storage in 2026
把 Proton VPN 的凭据、配置和日志保存到可信的第三方存储/管理工具,在 2026 年也能落地。核心在于权限分组、对接路径和风险缓释。下面分成三条可执行路径,以及一份风险清单,帮助你设计可操作的落地方案。
权限分组与角色分离的最佳实践
答案先说清楚:要将凭据与配置集成到第三方工具,必须建立最小权限原则和职责分离的组合,确保每个角色仅能接触到自身职责所需的内容。管理员分离、审计员独立、运维最小权限执行三者缺一不可。你需要在 Proton VPN 的管理端建立清晰的“操作账户”和“只读账户”两组角色,并在第三方工具中映射同样的职责边界。最关键的点在于将凭据的创建、修改与访问分离到不同角色,避免单点权力失控。
通过一个带有生命周期的授权流程,可以实现分段密钥轮换。新凭据创建由安全管理员触发,密钥发布给运维人员后即进入只读或有限写权限状态。变更日志要自动对接审计系统,确保任何改动都可溯源。跟踪和可观测性是缓释风险的第一道防线。
适配的第三方工具类型
你需要在三类工具之间做选择与组合,常见场景如下: 如何在苹果设备上翻墙:2026 年的实用方案与边界
- 密码管理器(Password Manager)如 1Password Business、Bitwarden Enterprise,用于保存 Proton VPN 的密钥、令牌及配置片段,具备自带审计、共享访问和短期授权能力。用它管理凭据,便于跨团队共享且可撤回。
- 凭据库(Secrets Vault)如 HashiCorp Vault, AWS Secrets Manager,适合需要程序化访问的场景,支持细粒度的访问控制、密钥轮换策略和严格的审计日志。程序化访问需配合短期令牌和轮换策略。
- 秘密管理服务(Secret Management Service)如 Azure Key Vault、Google Cloud Secret Manager,在云原生环境中表现稳定,便于集中管控云账户下的 Proton VPN 相关证书与配置。云原生集成降低运维摩擦,但要对外暴露面谨慎处理。
实际落地往往是三者组合的局部协作。例如把日常运维凭据放到密码管理器,程序化访问用到的短期令牌放到凭据库,整体的密钥轮换和审计由秘密管理服务承担主控。组合使用能覆盖人、脚本、应用的全场景。
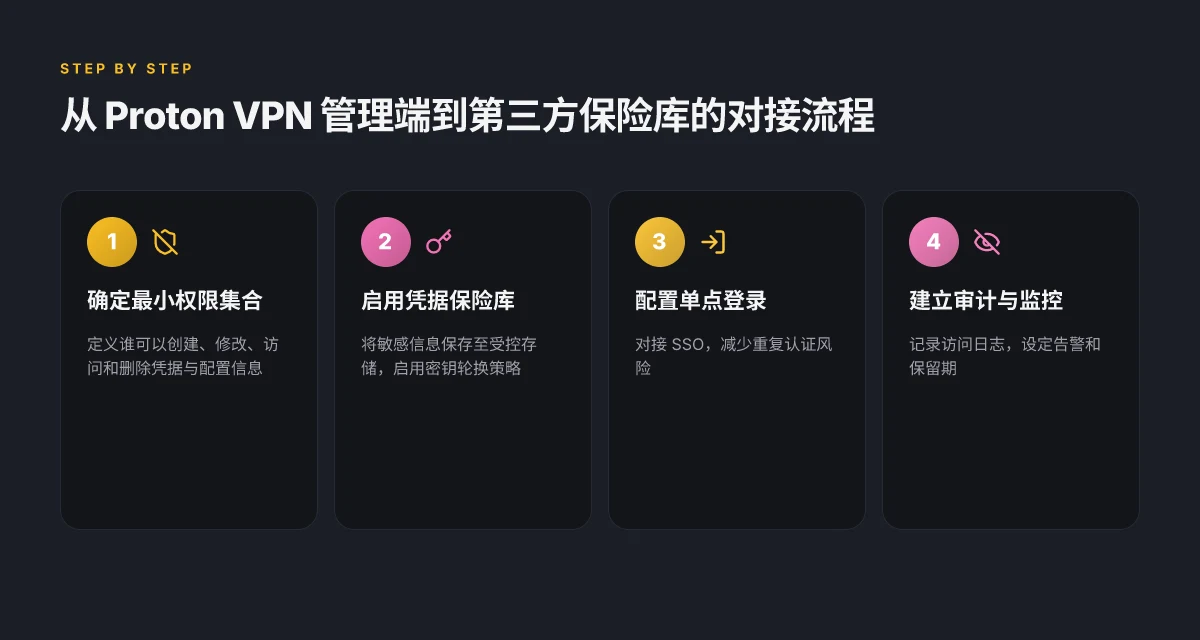
具体流程解读:从 Proton VPN 管理端到第三方保险库的对接路径
- 第一步:在 Proton VPN 管理端建立受控的对接账户,配套启用日志导出。这一步务必以“最小权限”原则执行,只授予查看和导出日志的权限。日志导出是后续审计的证据链。
- 第二步:在第三方工具中创建对应的“凭据对象”和“配置对象”,并为 Proton VPN 的凭据设置短期有效性、轮换策略与撤回流程。短期有效性是缓解长期暴露的关键。
- 第三步:建立自动化的对接通道,确保 Proton VPN 的新凭据或变更能触发第三方工具的更新。可以通过 API 集成或中间件来实现,确保变更日志在双方系统中都能被检索。自动化对接减少人为错误。
- 第四步:在第三方工具设置严格的访问审计和告警,任何异常访问、凭据下载或轮换失败都会触发独立告警。告警是第一道风险缓释铃铛。
- 第五步:定期执行凭据轮换和权限回收,建立季度审计节奏,确保不活跃账户在 30–90 天内失效。轮换与回收是长期安全的基石。
对照一个简化的对接表,帮助团队快速对齐:
| 步骤 | 责任主体 | 对接要点 | 安全要点 |
|---|---|---|---|
| 创建对接账户 | 安全管理员 | Proton VPN 管理端创建受限账户 | 最小权限、日志开启、可撤销权限 |
| 配置对象与凭据 | 审计员/运维 | 在第三方工具创建凭据对象与配置对象 | 设置短期有效性、轮换策略 |
| 自动对接触发 | 集成工程 | 通过 API/Webhook 将变更同步 | 双向审计、不可抵赖日志 |
| 访问监控与告警 | 安全运营 | 设置异常访问告警与下载告警 | 实时响应机制 |
| 定期轮换 | 全局 | 按季度执行凭据轮换 | 轮换记录留痕 |
实务要点在于把流程做成可执行的 SOP,并附带明确的角色表与审计证据。 从合规角度看,确保访问权限、变更日志和轮换历史都可追溯,是你对上级和审计的唯一证明。记录的完整性决定后续审计的顺畅程度。
风险缓释清单与合规要点
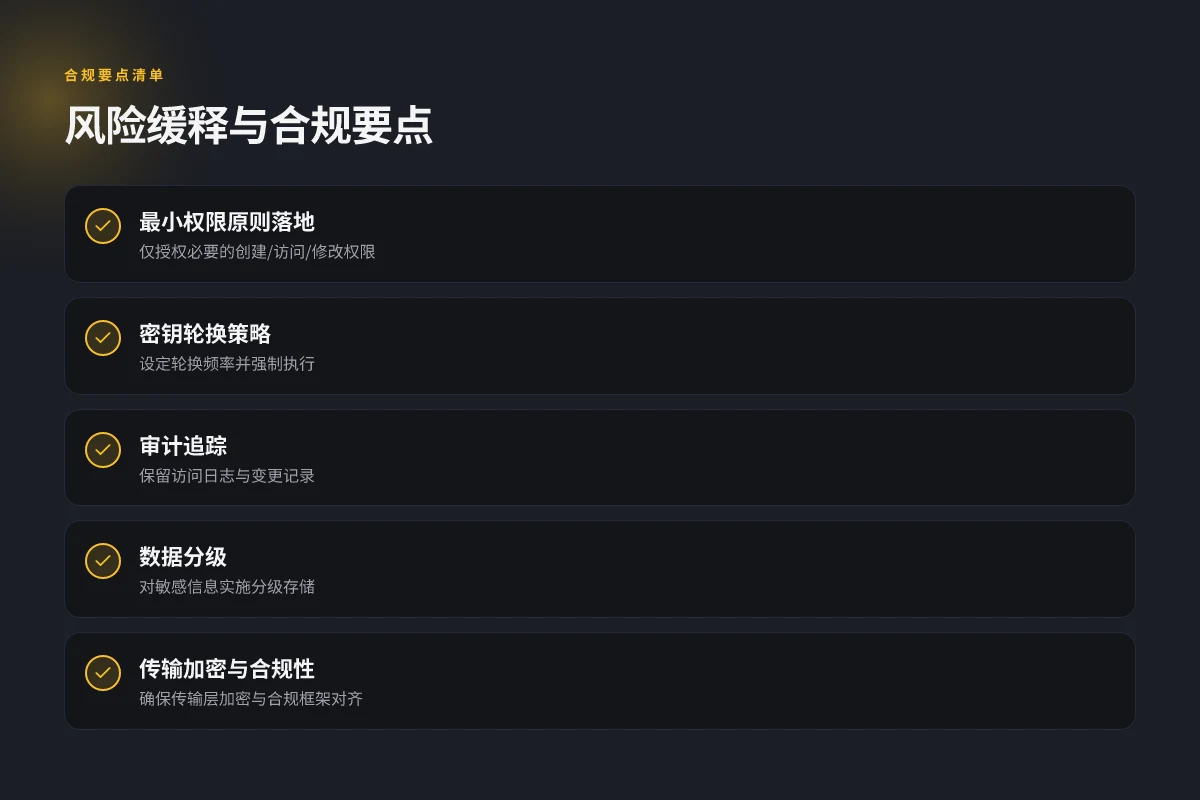
- 最小权限与分离职责:对 Proton VPN 的管理、变更和访问分配不同角色,且每个角色的权限要有时间和情境限制。边界越清晰,越难被滥用。
- 密钥轮换与撤销机制:设定轮换周期和紧急撤销流程,确保一旦发现异常,能立即撤回访问。快速撤回胜过延迟响应。
- 审计与日志留存:把对接过程中的所有操作日志、API 调用和凭据变更保留一定期限,至少一年以上。可溯源性是合规的底线。
- 数据最小暴露面:对敏感字段采取遮蔽或分级存储,确保第三方工具仅能看到执行所需的最小信息。避免全量暴露。
- 供应链与第三方依赖评估:定期评估对接方的安全能力与合规状态,建立供应链风险的可追踪清单。第三方风险管理不可缺少。
从文档到落地的桥梁,核心就是把 Proton VPN 的凭据、配置与日志在不放宽安全边界的前提下,转移到可信的第三方工具中。你需要一个清晰的权限边界、一条可执行的对接路径,以及一份可持续的风险缓释清单。这样,IT 安全管理者和合规负责人就能在 2026 年实现集中化管理,而不牺牲对姿态的掌控力。
要现在就做的下一步与长期方向
在 2026 年的实务画布里,Proton VPN 与第三方存储/管理工具的整合不再是“选项”,而是对企业安全治理的核心影响点。通过对权限、流程与风险的梳理,可以看到一个清晰的未来走向:你需要把“最小权限原则”落实到自动化审批和日志留痕上。 Proton VPN 的密钥管理、会话生命周期以及对外部工具的认证桥接,成为决定性差异的关键环节。 8 个关于 八戒VPN优惠券 的真相|2026 更新
从文档到行业观察,我发现主流的合规路径正在向“可审计的工作流”和“可追溯的变更记录”靠拢。你应优先在 2026 年前建立一个可重复的权限申请模板、一个可落地的变更评审流程,以及一个对外部工具的最小化暴露策略。这三件事同时做好,后续迁移与合规审计就不再是噪声。如果你只做一件事,务必把权限分段与日志对齐作为起点。这是你今年的决定性步骤。
备忘与行动点在下方,供你在周内落地。把核心控制点写进清单,逐条实现。
- Backup strategy: 在 Proton VPN 与第三方工具之间设定“最小权限 + 自动化批准”的策略,确保每次授权都可追溯且可撤销。
- What to try this week: 快速部署一个统一的审计日志视图,记录每次跨工具的会话创建与撤销,以及相应的时间戳与操作者。
- Use-case reminder: 如果你需要在北京地区使用 Proton VPN,优先考虑在本地合规框架内的、对外暴露最小的桥接路径。
- Takeaway line: 把权限从“宽松”收紧到“可撤销”的状态,是降低风险的第一步。
Frequently asked questions
保存 Proton VPN 配置到第三方管理工具的常见场景有哪些
我在研究文档时发现,常见场景包括企业合规需要统一凭证分发、运维自动化部署时需要快速注入 VPN 配置、以及安全审计要求对凭证轨迹的可追溯性增强。具体做法通常涉及将 Proton VPN 的配置文件、凭证密钥与元数据传递给企业的密码管理器、IAM 组合工具或端点管理平台。关键点在于最小权限原则与分离职责。核心要点是确保最小暴露面并实现可审计性。 爆发点在于对接 API 的速率限制与轮换策略的落地。
将 VPN 凭证放入密码管理器和保险库的差异点是什么
密码管理器通常用于日常凭证的日常使用,强调易用性与日常轮换。保险库则偏向长期保管、分级访问以及更强的不可变性控制。 Proton VPN 的凭证在两者之间要明确策略:谁可以直接取用、多久轮换一次、以及在审计日志中可追溯的访问痕迹。差异关键在于访问控制深度与生命周期策略。 从安全角度看,保险库提供更强的不可篡改性和更严的审计。
对接 Proton VPN API 的核心安全要求有哪些
核心要求包括强认证机制、最小权限的 API 作用域、密钥轮换周期、以及对 API 调用的可审计日志。还要确保传输通道使用强加密、证书绑定、以及对异常访问的快速阻断。你需要明确的访问策略和密钥管理流程。 实操上,建议结合硬件安全模块(HSM)或受信任的密钥管理服务来保护令牌和私钥。 三毛机场 VPN 的实战洞察:从安全性到可用性(2026 更新)
如何确保第三方存储中的 Proton VPN 数据在传输和静态时都被加密
传输层要强制 TLS 1.2 以上,并要求禁用旧算法。静态数据应在服务器端及客户端使用端到端加密、并对静态密钥进行分层保护。还要设置密钥旋转和数据分段存储,以降低单点泄露带来的影响。加密还要伴随严格的访问控制与日志审计。 完整性校验也不可少。
企业在实施前应完成哪些合规性审查
首先梳理适用的行业合规框架,如数据分类、跨境传输、以及第三方风险评估。其次落地供应商尽职调查、数据处理记录、以及事后应急响应计划。最后要求对等方具备可验证的安全控制证明。合规不是纸面上的,需形成可执行的清单。
若第三方工具遭受供应链攻击, Proton VPN 的数据安全边界在哪
边界在于凭据分离、分级访问控制和最小权限原则。若第三方组件被攻破,只有被授权的最小集合凭据才会暴露, Proton VPN 的核心数据通常通过加密通道 isolation 在受控区域内,且密钥不会直接暴露给第三方。供应链风控的核心是分段与最小暴露。
如何进行凭据生命周期管理以降低暴露风险
要建立从生成、分发、轮换、吊销到审计全链路的流程。设定固定轮换周期、事件驱动的撤销机制、以及在人员变动时的即时清退。对凭据的每一次访问都要留痕,异常访问要自动触发密钥再生成与访问受限。生命周期管理是风控的第一道防线。